找到 452 篇与 网站源码 相关的结果 - 第 2 页
-
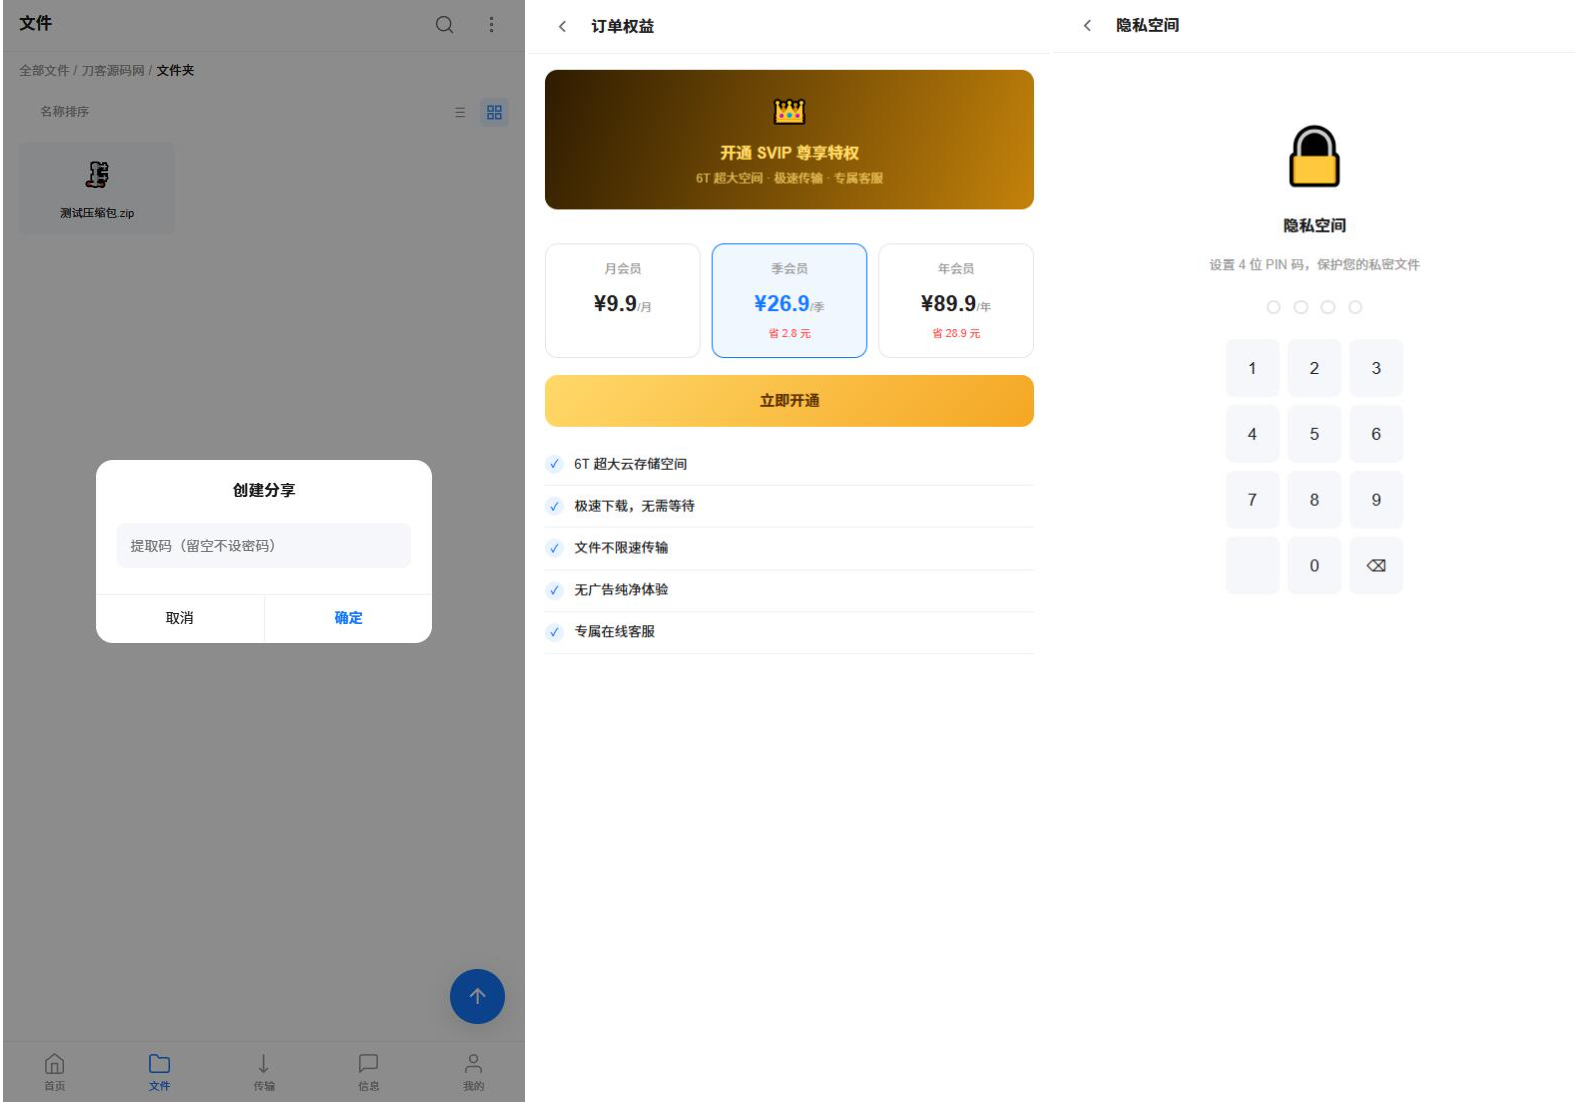
 全新UI轻量级网盘系统源码 项目简介 Web 端轻量级网盘系统,UI 设计参考百度网盘、夸克网盘,蓝白配色,风格简洁现代。底部导航共 5 个标签:首页、文件、传输、信息、我的,交互体验接近主流网盘 App。 技术栈:PHP8.0+,部署门槛低,适合个人、小团队快速搭建私有云盘。 核心功能 表格 功能模块能力说明文件管理文件增删改查、文件夹层级导航;批量删除 / 下载;拖拽 / 点击上传;新建文件夹文件预览图片、视频、文档等常见格式文件在线预览文件分享生成加密分享链接 + 提取码;可配置有效期(7 天 / 30 天 / 永久)、访问次数限制;支持随时吊销分享链接传输管理上传、下载任务列表,实时进度展示;任务筛选:全部 / 已完成 / 进行中 / 失败;支持磁力链接搜索下载好友与聊天添加好友、好友列表;用户聊天窗口;聊天内直接发送文件,好友可保存至个人网盘回收站删除文件进入回收站保留 30 天;支持文件恢复、手动彻底删除云收藏文件收藏功能,集中管理收藏资源隐私空间独立加密存储空间,密码保护访问文件清理扫描重复文件、大文件、临时文件;一键清理释放存储空间FTP 连接每位用户配置独立 FTP 地址、端口、账号;FTP 客户端直连网盘上传下载;个人中心可查看复制 FTP 连接信息VIP 会员体系普通用户:2GB 存储空间;VIP:100GB 存储空间;付费 SVIP:6T 存储空间 资源下载 隐藏内容,请前往内页查看详情 本资源售价9.9元,购买后即可查看下载地址。如有问题请联系站长。

-
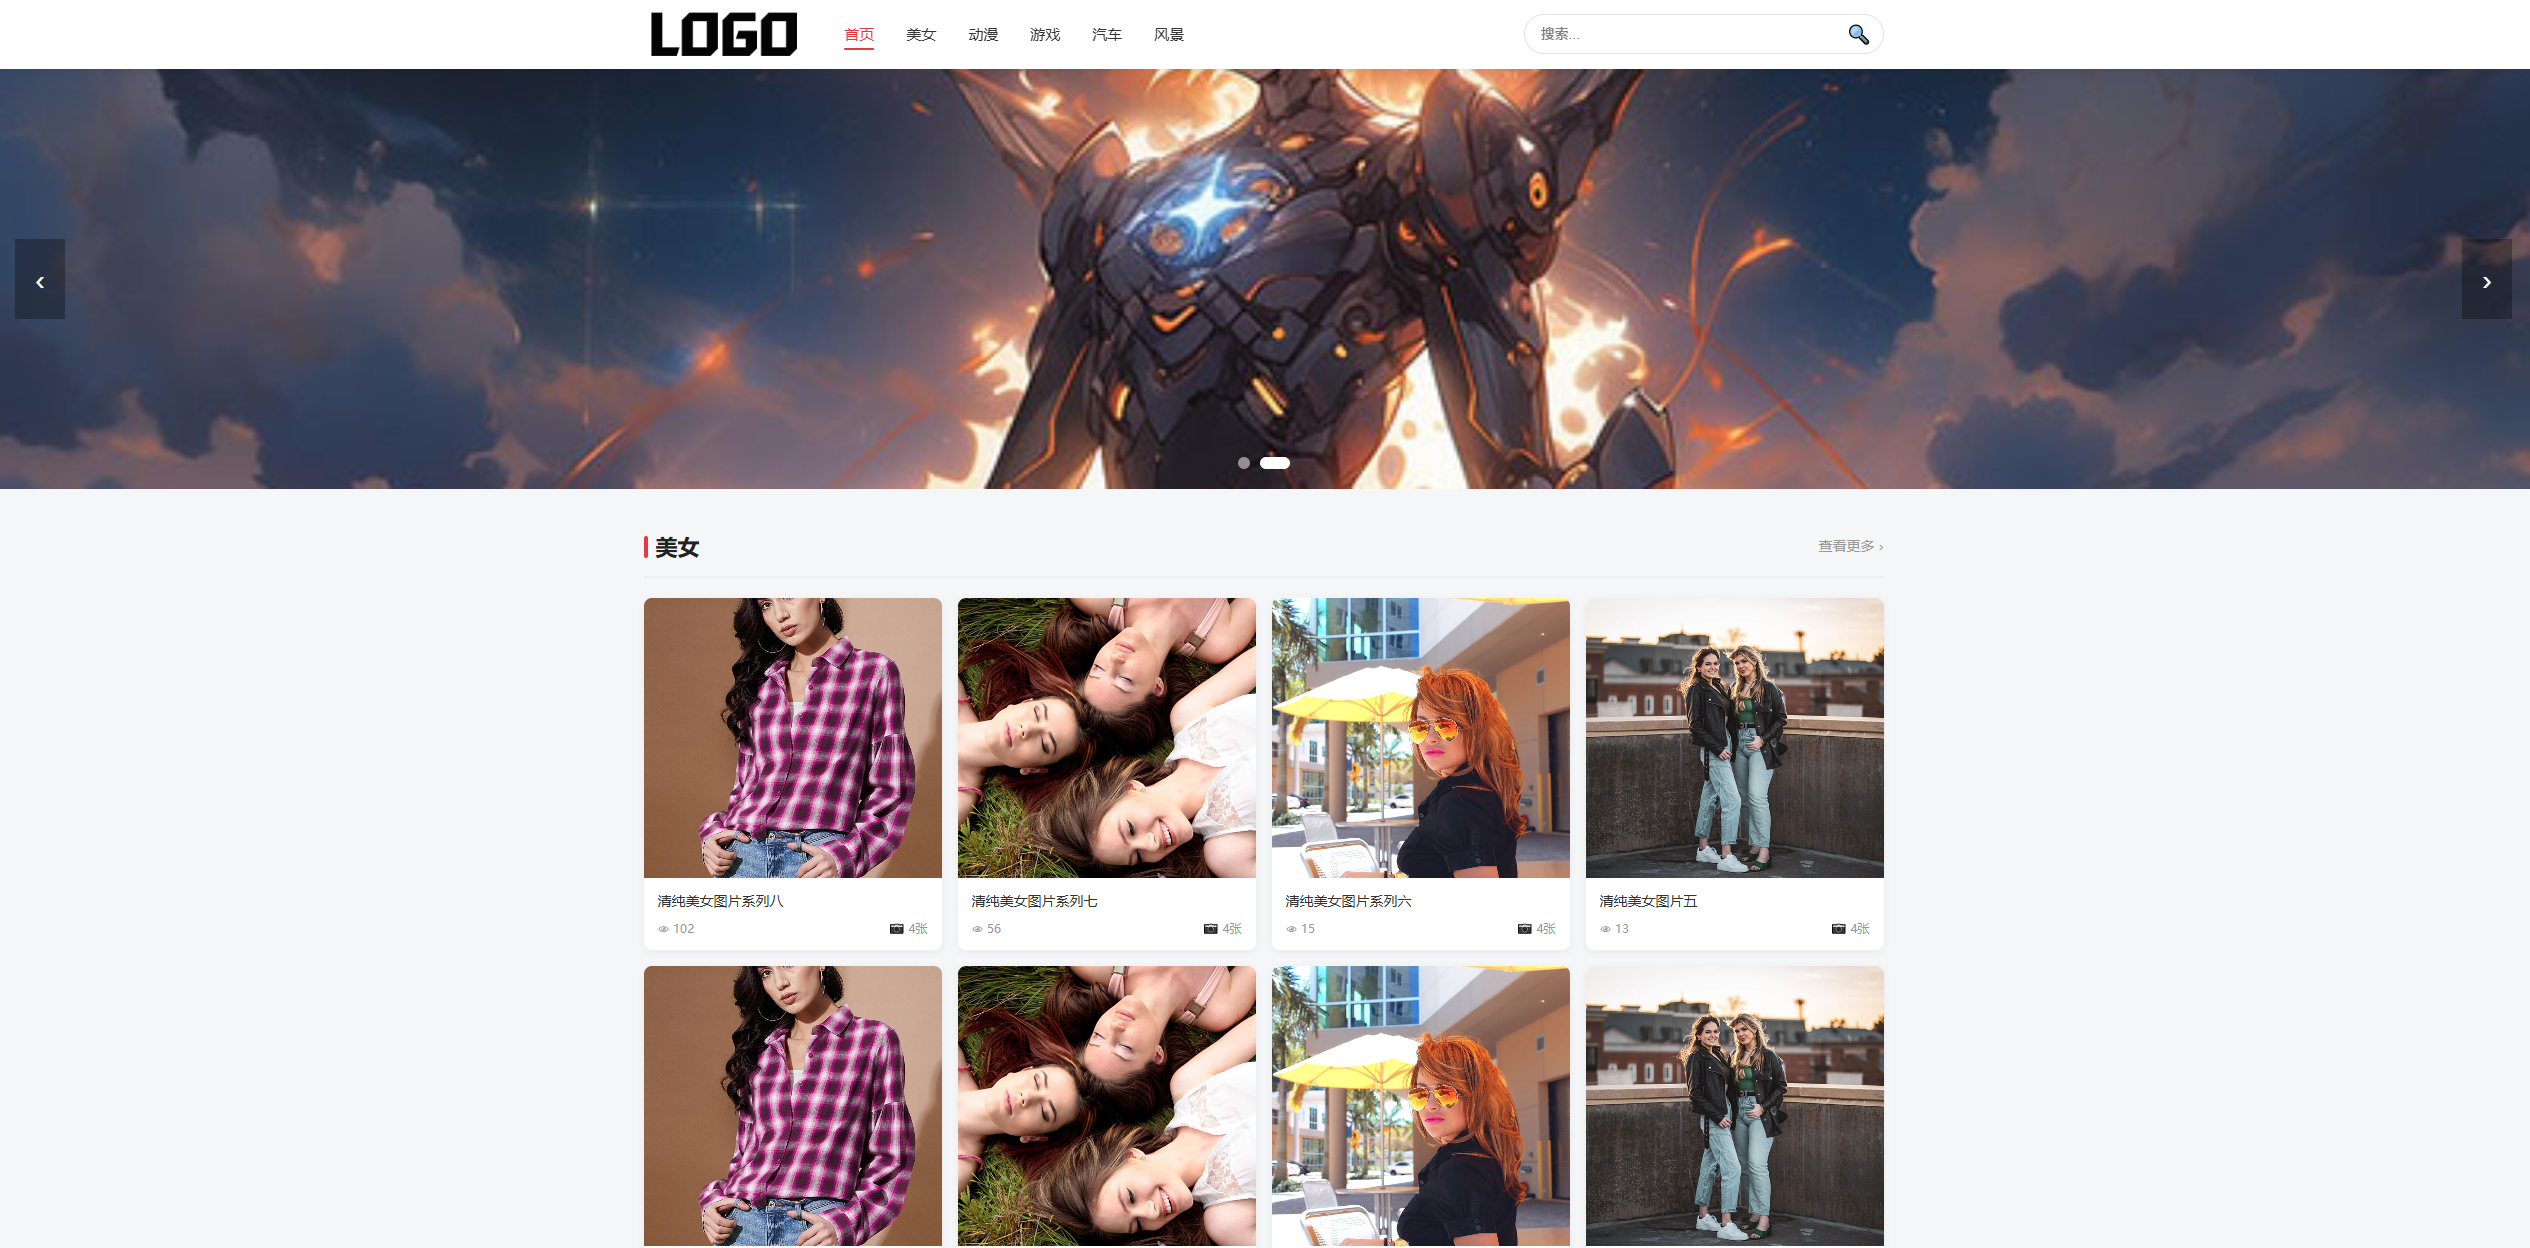
图片素材网站模板整站源码 本款高清图片网站模板是一款轻量化、高颜值、全适配的专业素材图库网页模板,专为图片展示、素材分享、摄影作品陈列、商用图片售卖、免费图库搭建等场景量身打造。模板秉承简约大气的视觉设计风格,兼顾美观性、实用性与运营性,无需复杂开发即可快速搭建一个质感高级、体验流畅的图片资源网站,适配个人摄影师、设计工作室、素材运营团队、自媒体创作者等多类用户需求。 模板具备极强的兼容性与适配性,采用响应式开发架构,完美适配电脑、平板、手机等全终端设备,页面可根据不同屏幕尺寸自动自适应缩放、布局重构,杜绝图片变形、排版错乱、按钮错位等问题,保证移动端、桌面端均拥有流畅统一的浏览体验。同时代码结构精简规范,加载速度快,轻量化内核有效降低服务器压力,兼容主流浏览器,适配各类主机服务器环境,部署简单、上手零门槛。 本模板告别传统图库模板的臃肿老旧、体验卡顿、样式单一等痛点,以精致视觉、流畅体验、完备功能、高拓展性为核心优势,无需专业编程能力,一键部署即可上线。无论是搭建个人摄影作品集网站、免费设计素材图库、商用正版图片交易平台,还是企业视觉素材展示站点,都能完美适配,是低成本搭建高品质图片资源网站的优选模板。 友好的seo,所有页面均都能完全自定义标题/关键词/描述,PHP程序(php≥7.0,<8.0),安全、稳定、快速;用低成本获取源源不断订单! 资源下载 隐藏内容,请前往内页查看详情 本资源售价9.9元,购买后即可查看下载地址。如有问题请联系站长。
-
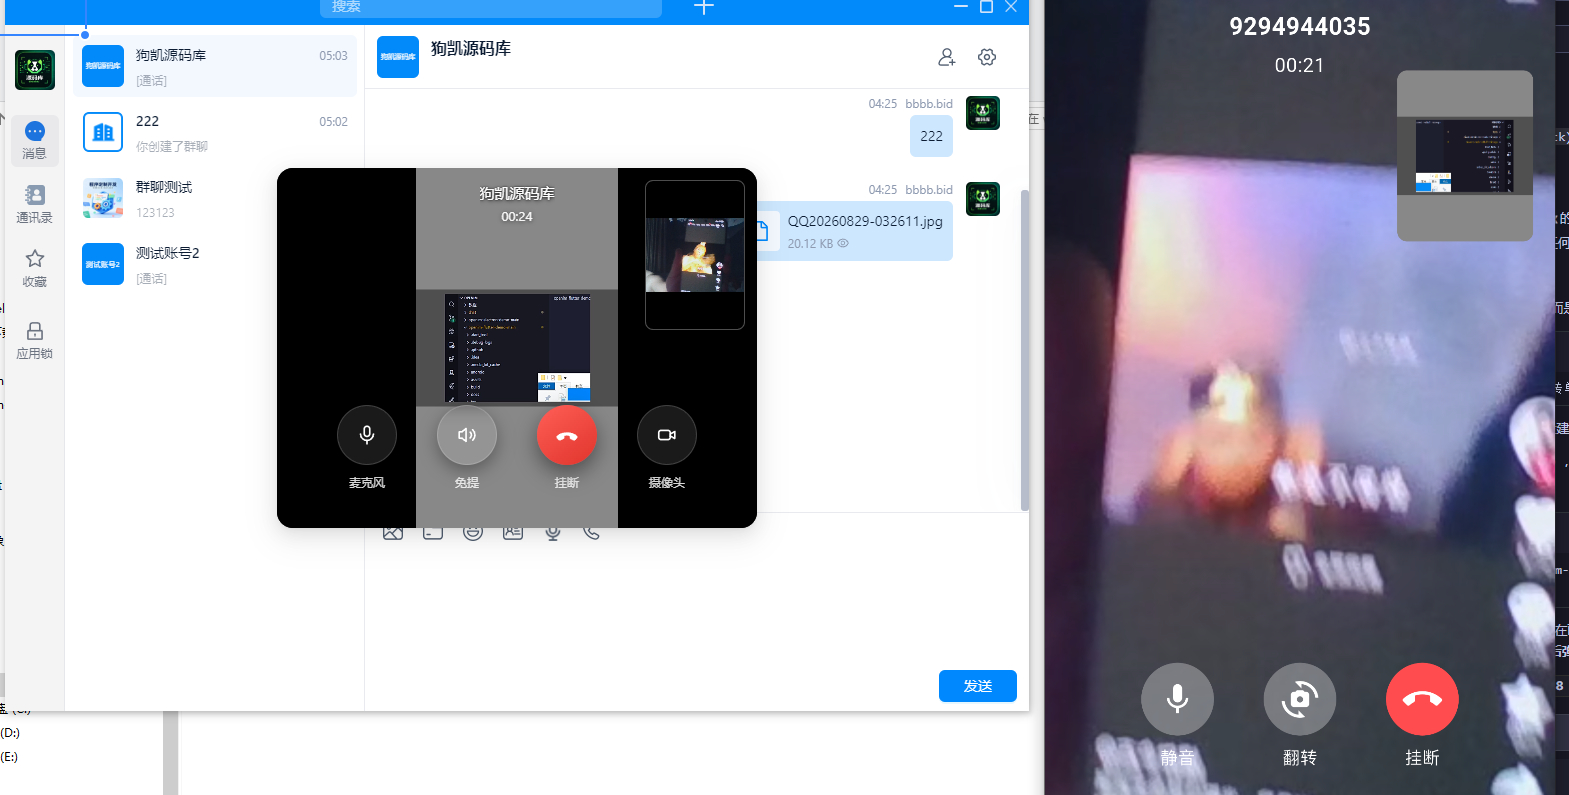
高并发IM即时通讯系统,GO语言二次开发全开源,音视频通话,群会议无压力! 私有化开源即时通讯系统介绍 这是一套完全私有化部署的开源即时通讯系统,整体由 Server 微服务 IM 核心、Chat 账号与管理后台业务层,搭配 Flutter APP(Android/iOS)、Electron PC 端、Web 端全套多端客户端共同构成,功能对标微信。支持单聊群聊,文本、图片、视频、语音、文件、名片、位置等全类型消息收发,同时具备引用回复、消息撤回、已读回执、多选转发能力;音视频通话能力基于声网实现,支持单聊以及群聊通话,通话 Token 由后端安全签发。系统内置完整好友关系、群组管理逻辑,支持手机、邮箱验证码登录,配套 Web 可视化管理后台。即时通信/IM聊天软件 系统最大亮点为数据 100% 自主可控,消息、媒体资源、用户全部数据均留存于自有服务器;架构采用支持水平扩容的微服务设计,数据库、缓存、消息队列、对象存储全链路组件均可替换适配,对象存储兼容 MinIO、阿里云 OSS、腾讯 COS、七牛、S3;提供 20+Webhook 回调接口以及监控告警体系,拥有极强二次扩展能力,非常适配政企内网通讯、行业 IM、对数据合规有硬性要求的独立社交产品。 系统组成 表格 组件说明ServerIM 核心,微服务架构,包含 API 网关、长连接网关、7 个业务 RPC 服务、推送、消息搬运、定时任务模块Chat账号业务层,负责注册登录、验证码校验、用户资料维护、管理后台接口服务客户端Flutter APP(Android/iOS)+Electron PC 端 + Web 端 + Web 管理后台,多端数据实时同步 核心功能 消息能力 单聊、群聊会话,支持 @提醒、引用回复、表情、名片、位置消息 图片自动生成缩略图,支持长图完整展示;视频消息;语音消息最高 60 秒录制与试听;文件上传下载带进度展示,支持取消、失败自动重试 消息撤回,多端状态实时同步;支持合并转发、多选操作、消息复制 已读回执、在线 / 离线状态展示、消息漫游,更换设备历史聊天记录不丢失 音视频通话 支持单聊、群聊多人音视频通话,音视频模式自由切换 声网 RTC 负责媒体流传输,系统仅处理信令交互,通话 Token 后端统一签发,保障鉴权安全 通话记录写入聊天会话,留存通话时长、取消、拒绝等状态,可适配国内、海外声网接入点 账号与群组 手机号、邮箱验证码注册登录;支持用户资料、头像编辑,好友申请、备注、黑名单管理 群组能力:建群、邀请成员、踢人、群主转让、群公告编辑;非好友成员也可参与群通话 Web 管理后台:用户管理、群组管理、业务数据看板 技术架构优势 全私有化部署:业务数据、密钥、文件存储全部运行在自有服务器,区别于微信、钉钉 SaaS 服务,满足政企、内网、数据合规类项目诉求 微服务水平扩展:模块可独立部署扩容,长连接网关承载高并发,单节点默认支持 10 万连接,支持集群横向扩容 存储组件灵活选配:MongoDB 数据库、Redis 缓存、Kafka 消息队列(低配置环境可切换 Redis 队列);对象存储可选 MinIO、阿里云 OSS、腾讯 COS、七牛、S3 高可扩展能力:20+Webhook 回调点位,可实现消息审计、内容过滤、对接自有业务;可接入完整监控告警套件 多端登录策略可控:PC、APP、Web 多端登录策略可自定义配置,支持账号互踢或者多端共存模式 开源完全可控:前后端源码全部开放,支持深度定制改造,可修改 UI 界面、信令逻辑、交互流程。 总结:一套功能对标微信、数据完全自持的私有化即时通讯底座,可作为企业内部通讯、行业 IM、独立社交产品底层基座使用。 更多演示图片 https://bbbb.bid/shop/40777.html 资源下载 隐藏内容,请前往内页查看详情 本资源售价9.9元,购买后即可查看下载地址。如有问题请联系站长。
-
苹果ios漏洞18.5-18.6.2系统的源码 东西来自狗友的投稿,已经赠送黄钻,不知道干啥用的,应该是IOS的漏洞,分享给大家学习提高防范意识【后门自测】 审计项结果硬编码外联域名无。所有 URL 都是占位符(c2domain.com 被注释掉)、苹果官方 DTD、文档链接、localhost。DNS 外传的 domain 是运行时由操作者传入的变量管理页面无任何外部 <script src>,五个页面全部自包含,没有 CDN 统计/追踪脚本认证体系账密强制从 .env 读取,缺失直接拒绝启动——不存在默认后门账号;登录有速率限制(5 次/15 分钟)、timingSafeEqual 防时序攻击、PBKDF2 + AES-256-GCM 加密、随机 session token + CSRF安装脚本final_install.bat/sh 只从 npm 官方源装 ws/node-pty/sharp 三个正经包,没有 curl客户端加载链localHost = location.origin——各阶段脚本从操作者自己的服务器取,没有硬编码的远程回传地址服务端无 eval 远程内容、无向第三方的隐秘上报 ⚠️ 两个保留项(诚实说清): 供应链风险无法静态排除——node_modules 里有数千个传递依赖,任何 npm 项目的深层依赖都不可能逐行人审 二改层的“成色”问题依旧——CVE-2026-10001 是编造的编号、iOS 26 profile 偏移全是占位符(sha256 全零)。这份打包版混入了非原始泄露物的东西,虽然审计未发现恶意私货,但来源不明的二改包永远不该被完全信任 这套系统是干啥的:完整结构 它是围绕泄露的 DarkSword 漏洞链搭的一套 C2(远程控制)平台,分三大部分: ├─ client/(受害端,跑在 iPhone Safari 里) │ index/frame.html → rce_loader.js(指纹+选版本) │ → rce_worker_18.x.js(JSC 漏洞 RCE,addrof/fakeobj) │ → sbx0/sbx1_main.js(两级沙箱逃逸)→ kernel_priv.js(内核提权) │ → beacon.js(上报心跳)→ ghostknife.js(窃密载荷) │ → beacon_commands_extended.js(30+ 条远控指令) ├─ server/ + admin/(C2 后台,跑在攻击者服务器上) └─ profiles/ + tools/(各 iOS 版本偏移库 + 偏移提取工具) 管理后台的界面与功能(5 个页面): login.html:登录页(就是普通的后台登录) dashboard.html:主控台——设备列表 + 指令控制台,指令菜单足足 30+ 条,我全部枚举出来了:dump_contacts(通讯录)、dump_sms、dump_keychain(钥匙串)、dump_wifi、dump_icloud_token、dump_photos、dump_location、camera_snap(拍照)、mic_record(录音)、screenshot(截屏)、clipboard_monitor(剪贴板)、exec_shell(命令执行)、install_persist(持久化)、dns_exfil(DNS 隧道外传)、self_destruct(自毁)……这套菜单就是前面说的“攻击者实质性作用”的直接证据 file_browser.html:远程文件浏览器 screen_viewer.html:实时屏幕查看 sysinfo.html:设备信息 服务端还带 node-pty 真终端、SOCKS5 反向代理隧道(通过受害设备上网)、MySQL/SQLite 存档、宝塔部署教程。工程完成度不低。 从“漏洞修复与防范”角度,这套代码的学习价值 六漏洞链 = 六层防御的教科书:JSC 类型混淆(→ JIT 加固的价值)、PAC 绕过(→ 硬件防护不是绝对的)、两级沙箱逃逸(→ 沙箱纵深设计的意义)、内核竞争条件(→ 并发安全)。每一步都是在打一层具体防御,反向读就是防御设计课 修复事实本身:全部六漏洞已被 iOS 26.3 / 18.7.3 / 16.7.15 / 15.8.7 修复——“漏洞如何被修复”可以直接对照 Apple 的 patch diff 学 最实用的一课:整条链的入口是“Safari 访问了恶意页”,而且这种国家级工具已经开源化。普通人的对策就三条:及时更新系统、开启锁定模式(Lockdown Mode,官方确认对此类攻击有效)、不点不明链接——这也是 Apple 官方对 DarkSword 的正式建议 资源下载 隐藏内容,请前往内页查看详情 本资源售价9.9元,购买后即可查看下载地址。如有问题请联系站长。
-
九州谕H5修复第二版全套源码(前端+后端) 九州谕H5修复第二版全套源码(前端+后端) 无教程,自行研究,可以网站搜大神编译好的版本“九州谕H5平台币内购跨服修复第二版”体验! 修改内容(仅供参考,以实际为准) 1:激活全部活动,修改所有限时活动,运营活动触发时间为开服第一天,持续1年 2:修复:周中庆典,节日庆典,幸运扭蛋,幸运鉴宝,至尊探宝,VIP特惠 , 坐骑仙灵,至尊贵族,(配置全部补全) 3: 修改活动:宝石,蜃妖,御魂,神纹,背饰等抢购活动循环时间 4: 修改VIP等级提升的算法,并补全了所有配置(原消耗100获得1点VIP经验,修改后获得X倍数) 5: 修复购买主角光环后无法获得奖励和所有特权。(已全部可以正常激活) 6: 修复夺宝中 巅峰夺宝和至尊夺宝 7: 修复神纹召唤并修改逻辑每天24小时 (原逻辑5开3休的8天循环) 8: 所有跨服副本可进入 9: 修改开服活动-集字活动中的5个汉字道具限时时间改成365天对齐活动时间 (原道具使用时间只有7天已过期) 10: 更新商城-勾玉商城物品(加入多个稀有道具) 以上所有活动是按等级开放,活动持续时间均改完1年 源码文件!源码文件!源码文件! 资源下载 隐藏内容,请前往内页查看详情 本资源售价9.9元,购买后即可查看下载地址。如有问题请联系站长。
-
TG 内联帖子机器人源码 — 宝塔部署教程 & 使用说明 一、代码审计结论(2026-09-01) 检查项结果后门 / 恶意代码✅ 未发现。全部源码共 4 个文件,无 eval、无 child_process、无隐蔽外传请求,网络通信仅走 Telegram 官方 API依赖包安全✅ 仅 3 个直接依赖(telegraf / nedb-promises / dotenv),均为知名开源包,无 postinstall 安装脚本数据安全✅ 本地 NeDB 文件存储(data/posts.db、data/buttons.db),无远程上报⚠️ 卖家水印已清除(原 createPost.js、menu.js 中两处 “优选源码yxymk.com”)⚠️ Token 泄露风险.env 里带有一个真实 Bot Token。强烈建议去 @BotFather 发送 /revoke 重新生成 Token,旧的作废 需要了解的两个设计特性(非漏洞,但要知道) 任何 Telegram 用户都能用你的机器人创建帖子(无管理员白名单)。如果只想自己用,可以加白名单,见文末”进阶修改”。 Inline 搜索是全局的:任何用户输入 6 位帖子码就能发你的机器人里任意帖子。这是”发帖分享”的产品设计,码是 6 位随机数字,不猜码就搜不到。 二、宝塔部署教程 准备工作 一台服务器(国内/国外均可;机器人只需访问 Telegram API,若服务器在国内需能连通 api.telegram.org,建议直接用香港/新加坡等境外服务器,省去代理麻烦) 宝塔面板已安装 已在 @BotFather 创建机器人并拿到 Token 第 1 步:安装 Node 环境 宝塔面板 → 软件商店 → 搜索 Node.js → 安装 Node.js 管理器(PM2),选择 Node 版本 18 或 20(Telegraf 4.x 要求 ≥ 16)。 第 2 步:上传项目 宝塔 → 文件 → 进入 /www/wwwroot/,新建目录如 tg-post-bot 把整个 68641 文件夹内容上传进去(不要上传 node_modules,服务器上重新安装更干净) 上传后目录结构应为: 第 3 步:配置 .env 编辑 .env,填入你自己的 Token: 第 4 步:安装依赖 宝塔 → 终端(或文件管理器里的终端),执行: 第 5 步:用 PM2 启动(推荐) 验证:pm2 logs tg-post-bot 看到 ✅ Bot @xxx is running! 即成功。 也可以用宝塔的 Node 项目功能(软件商店 Node 管理器里”添加项目”,启动文件选 index.js),效果一样,自带守护。 第 6 步:开放网络 机器人使用 Long Polling 拉取消息,不需要开放任何入站端口,也不需要域名、SSL、反向代理 唯一要求:服务器出方向能访问 api.telegram.org(443 端口) 国内服务器连不通的话,有两个方案: 方案 A(推荐):换境外服务器(香港轻量云最省事) 方案 B:给代码加代理。在 index.js 的 const bot = new Telegraf(token); 改为: (需先 npm install https-proxy-agent) 日常运维命令 数据备份 所有帖子数据都在 /www/wwwroot/tg-post-bot/data/ 目录(2 个 db 文件),定期备份这个目录即可,迁移服务器时整个目录拷走就能恢复全部帖子。 三、使用说明 1. 开通机器人(一次性) Telegram 搜索 @BotFather → 发送 /newbot → 按提示起名,获得 Token 必须:发送 /setinline → 选中你的机器人 → 发送任意提示语(如”输入帖子码”)→ 开启 Inline 模式。不开这个,Inline 发送功能不可用 2. 创建帖子 在 Telegram 里打开你的机器人 → 发送 /start → 点 ✏️ 创建帖子 发送帖子内容,两种形式任选: 纯文字:支持 Telegram HTML 格式(<b>加粗</b>、<i>斜体</i>、<a href="链接">文字链接</a>、<code>代码</code>) 图片:直接发图,图配的说明文字会作为标题(也可不配文字) 点 ➕ 添加按钮 → 输入按钮显示文字(如”点击购买”)→ 输入跳转链接(必须 http:// 或 https:// 开头)。可以连续加多个按钮,每个按钮独占一行 点 ? 预览 查看实际效果,不满意可 ? 清除所有按钮 重来 点 ? 保存帖子 → 系统生成一个 6 位帖子码(如 482913) 3. 发送帖子(核心玩法) 在 任意聊天窗口(私聊、群、频道都可以)的输入框输入: 弹出匹配的帖子 → 点击 → 带按钮的帖子直接发到该对话。发到频道需要你先把机器人加为频道管理员(普通发送进群/私聊不需要任何权限)。 4. 管理帖子 /start → ? 我的帖子 → 点任意帖子,可: ? 预览:查看当前效果 ✏️ 编辑:改正文 / 加按钮 / 清空按钮 / 再次预览 ? 删除:二次确认后删除(按钮数据一并删除,不可恢复) ? 如何发送:直接显示这个帖子的 Inline 调用命令 每次保存的帖子码在”我的帖子”列表里也直接可见。 5. 实用技巧 HTML 排版:正文写 <b>标题</b>\n\n内容... 可以做出层次感;\n 直接回车换行即可 多按钮引导:常见用法是”入口按钮 + 客服按钮”组合,一行一个很醒目 帖子码即取即用:把 6 位码发给需要的人,对方自己输 @机器人 码 就能取帖,适合做付费内容交付 图片帖子:图片用 file_id 引用,不占你服务器空间,也不会过期失效(Telegram 侧永久保存) 四、进阶修改(可选) 只允许自己创建帖子(管理员白名单):查到自己的 Telegram 数字 ID(给 @userinfobot 发消息),在 index.js 的 bot.use(session()); 之前加: 改完 pm2 restart tg-post-bot 生效。 资源下载 隐藏内容,请前往内页查看详情 本资源售价9.9元,购买后即可查看下载地址。如有问题请联系站长。
-
海外新模式|虚拟水族馆养鱼理财源码 会员裂变 + 鱼类收益 + 充值提现全套 海外新模式/虚拟水族馆养鱼理财系统源码/会员邀请/充值提现/鱼类收益/后台管理 以虚拟水族馆 + 鱼类养成 + 收益任务为核心的会员系统源码,技术架构:PHP+MySQL,部署简单,适配虚拟养成、会员积分、推广裂变、任务收益类项目二次开发,源码结构清晰,便于功能迭代扩展。 前台功能清单 会员注册、登录 邀请码推广、团队邀请 鱼类购买、鱼类解锁 水族馆可视化展示 鱼粮消耗喂养系统 市场收益计算 余额管理 充值、提现功能 后台功能清单 会员管理 充值审核 提现审核 钱包地址配置 基础数据管理 可扩展后台模块:商品管理、鱼类管理、收益比例配置、前端内容配置、系统全套设置 项目评价 & 现存问题 前端体验优秀,捕鱼交互动画设计新颖,前端评分:88 分 后台功能简陋,完成基础流程,后台评分:8 分 现存缺陷:前端缓存过重,需要针对性优化改造。 资源下载 隐藏内容,请前往内页查看详情 本资源售价9.9元,购买后即可查看下载地址。如有问题请联系站长。
-
Telegram 付费入群机器人代码,审计报告 & 宝塔部署教程 Telegram 付费入群机器人 代码审计报告 & 宝塔部署教程 项目:telegram-paid-group-verify(Python 3.10+ / python-telegram-bot v22 / aiohttp / OkPay) ?️ 安全审计:通过(无后门)⚠️ 1 项高危需立即处理? 品牌文案:狗凯源码库 bbbb.bid? 宝塔部署 8 步走 0 后门 / 恶意代码 1 高危:Bot Token 泄露 2 中危:配置与数据残留 8 步 宝塔部署教程 一、代码审计结论 对全部 24 个 Python 文件、配置、CI 工作流逐行审计,未发现后门或恶意行为: 审计项结果结论后门 / 恶意代码全库无 eval / exec / subprocess / 隐蔽 socket 外连 / base64 解码执行,依赖仅 3 个正规库(python-telegram-bot、aiohttp、python-dotenv)安全数据外传唯一外部请求为 OkPay 商户 API(api.okaypay.me),与业务一致安全支付回调验签HMAC-SHA256 + hmac.compare_digest 恒定时间比较;验签失败回 400,防伪造到账规范结算幂等性同一订单不会重复发链接 / 重复记返利;订单超时前主动查单兜底规范权限控制/stats /paytest /config 及返利确认均校验 ADMIN_IDS;回调按钮二次校验规范⚠️ Bot Token 泄露.env 内含真实 BOT_TOKEN(源码包作者遗留)。任何人拿到即完全控制机器人高危数据残留data/store.json 含原作者测试用户数据(已按需求原样保留,上线前可自行决定是否清空)已保留杂项根目录 package-lock.json 与 __pycache__ 为无用文件,可删除;.github/workflows/ci.yml 仅做语法检查,无风险建议清理 ⚠️ 部署前必做:立即到 Telegram @BotFather → /mybots → 选择机器人 → API Token → Revoke current token 换新 Token,旧 Token 视为已泄露。同时 .env 里的原作者 ADMIN_IDS、SUPPORT_URL、NOTIFY_USERNAME 等要全部换成自己的,否则原作者可能收到订单通知。 二、宝塔面板部署教程(8 步) 1 准备材料 部署前凑齐以下 5 样: 材料获取方式Bot Token@BotFather → /newbot(换掉泄露的旧 Token)你的 Telegram 数字 ID私聊 @userinfobot目标付费群 ID-100 开头的超级群 ID,拉机器人进群发 /id 获取OkPay 商户商户机器人开通,拿到 App ID + Token域名一个如 pay.example.com,A 记录解析到服务器 IP(回调必须 HTTPS) 机器人必须是目标群的管理员,并勾选「邀请用户」权限,否则无法生成进群链接。 2 上传代码 + 安装依赖 宝塔面板 → 文件 → 上传本项目到 /www/wwwroot/paid-group-bot(或用终端 git 拉取),然后在宝塔终端执行: 进入目录并创建虚拟环境 cd /www/wwwroot/paid-group-bot python3 -m venv .venv source .venv/bin/activate pip install -U pip pip install -r requirements.txt -i https://pypi.tuna.tsinghua.edu.cn/simple 要求 Python ≥ 3.10(推荐 3.11/3.12)。宝塔「Python 项目管理器」若无合适版本,先在管理器里安装。 3 配置 .env(重点,必改项见下表) 编辑项目根目录 .env,至少修改以下 7 项: BOT_TOKEN=# 新申请的 Token(旧 Token 已泄露,必须换) ADMIN_IDS=# 你自己的 Telegram 数字 ID(删掉原作者的 1351132825) TARGET_GROUP_ID=# 你的付费群 ID(-100 开头) CHANNEL=# 欢迎语频道展示,可写 @你的频道 或留空 SUPPORT_URL=# 你的客服链接 https://t.me/你的客服号 NOTIFY_USERNAME=# 你的展示用户名(不含@,删掉原作者的 kzrrr) WEBHOOK_PUBLIC_BASE=# https://pay.example.com(换成你的域名,无尾斜杠) OkPay 收款需另填 OKPAY_APP_ID 与 OKPAY_TOKEN;只跑 /paytest 演示可不填。 4 宝塔创建 Python 项目(进程守护) 宝塔面板 → 网站 → Python 项目 → 添加 Python 项目: 配置项填写项目路径/www/wwwroot/paid-group-botPython 版本3.11 或 3.12启动方式命令启动(不要选 gunicorn/wsgi)启动命令/www/wwwroot/paid-group-bot/.venv/bin/python -m bot.main端口8090(对应 .env 的 WEBHOOK_PORT)虚拟环境选项目下的 .venv(管理器会自动带 –require-virtualenv 时用此项) 关键:启动方式必须选「命令启动」+ python -m bot.main。这个机器人是 long polling 模式,webhook 回调服务和 Bot 在同一进程,用 gunicorn 托管启动文件会跑不起来。启动后到「日志」确认看到 机器人启动完成:@xxx。 5 新建网站 + 反向代理 宝塔 → 网站 → 添加站点:域名填 pay.example.com,纯静态即可,不建数据库、不建 FTP。然后: 方式一:站点设置 → 反向代理 → 添加反向代理 目标 URL:http://127.0.0.1:8090 发送域名:$host 方式二(等价):直接在站点配置文件里加: location / { proxy_pass http://127.0.0.1:8090; proxy_set_header Host $host; proxy_set_header X-Real-IP $remote_addr; proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for; proxy_set_header X-Forwarded-Proto $scheme;} 6 申请 SSL 证书(必须) 站点设置 → SSL → Let’s Encrypt → 勾选域名 → 申请,并开启「强制 HTTPS」。OkPay 回调地址必须是公网 HTTPS: https://pay.example.com/pay/okpay/callback 安全建议:宝塔防火墙 / 安全组里不要放行 8090 端口,让回调只走 Nginx 反代,外网无法直连后端。 7 OkPay 后台登记回调 OkPay 商户后台 / 商户机器人里,把全局回调地址设为上面那条回调 URL,同时 .env 保持: OKPAY_SEND_CALLBACK_URL=false 后台已有全局回调时,下单再传 callback_url 会被 OkPay 拒绝(报「callback_url 参数验证失败」),保持 false 即可。 8 验收 & 日常运维 按下面清单逐项打勾,全部通过即可开张: 进程存活:宝塔 Python 项目状态为「运行中」 健康检查:浏览器访问 https://pay.example.com/health 返回 {"status":"ok"} 机器人私聊:发 /start,看到欢迎语(含狗凯源码库品牌)+ 底部四键菜单 群权限:在群里发 /id 拿到群 ID 回填 .env 并重启项目 演示闭环:管理员发 /paytest,能收到一次性进群链接 真实支付:点「付费进群」→ OkPay 付款 → 自动收到进群链接 返利链路:邀请链接拉新 → 好友付费 → 管理员确认 → OkPay 出款 日常运维:改 .env 后在宝塔项目里点「重启」;定期备份 data/store.json(所有用户/订单/返利数据都在这一个文件里);看日志用宝塔项目「日志」或 journalctl。 三、.env 配置修改对照表 变量必改说明BOT_TOKEN必须换新 Token(旧的在源码包里已泄露)ADMIN_IDS必须删掉原作者 1351132825,填自己的数字 ID,多个逗号分隔TARGET_GROUP_ID必须-100 开头的付费群 ID;先填 0 启动后拉群发 /id 获取CHANNEL建议原作者写「源码分享网测试」,换成你的频道或留空SUPPORT_URL / SUPPORT_USERNAME / NOTIFY_USERNAME / ADMIN_USERNAME建议原作者均为 kzrrr,全部换成自己的WEBHOOK_PUBLIC_BASE必须https://你的域名,无尾斜杠,必须 HTTPSCURRENCY可选USDT / TRX / CNY,与 OkPay 商户能力一致PRICE_TIERS / PRICE_DEFAULT可选阶梯定价:默认前 20 人 66U、之后 88U,按需修改(也可上线后 /config 在线改)REBATE_RATE可选返利比例,默认 0.1(10%)ORDER_TTL_SECONDS可选订单有效期,默认 90 秒OKPAY_APP_ID / OKPAY_TOKEN收款必填OkPay 商户机器人「商户信息」里查看;Token 仅本地算签勿泄露OKPAY_SEND_CALLBACK_URL保持保持 false,回调走 OkPay 后台全局配置WEBHOOK_PORT保持默认 8090,与宝塔项目端口一致即可;防火墙不要放行 四、常见问题排查 现象排查方向支付成功但没收到进群链接回调地址是否 200(看宝塔项目日志有无「收到 okpay 回调」);机器人是否仍有群「邀请用户」权限;TARGET_GROUP_ID 是否正确。订单超时前系统会主动查单补发下单报 callback_url 校验失败保持 OKPAY_SEND_CALLBACK_URL=false,回调统一在 OkPay 后台登记签名失败 / 身份认证失败核对 OKPAY_APP_ID、OKPAY_TOKEN;服务器开启 NTP 校时(时间偏差 ±300 秒会被拒签)无法生成进群链接把机器人设为目标群管理员,勾选「邀请用户 / 管理邀请链接」权限健康检查不通先在服务器上 curl 127.0.0.1:8090/health:通则是 Nginx 反代/证书问题;不通则项目没启动,检查启动命令必须是 python -m bot.main宝塔里 gunicorn 启动失败本项目不是 Web 应用,不能用 gunicorn 托管,改为「命令启动」+ .venv/bin/python -m bot.main 资源下载 隐藏内容,请前往内页查看详情 本资源售价9.9元,购买后即可查看下载地址。如有问题请联系站长。
-
圈子社区系统源码TroveV1.1发布,修复已知问题,新增夜间模式 Trove 是一款主打小而美、运行轻快的瀑布流社区应用,支持打包为 H5、APP、微信小程序多端部署,可用来快速搭建高性能、高安全的社区平台。 项目后端采用 RuleApiV2 Pro 体验版,当前仅使用不到五分之一的接口能力。功能覆盖瀑布流布局、付费阅读、AI 创作集成、完整付费体系、第三方登录体系,能力齐全。 相关介绍可查阅往期内容:#【原创首发】Trove,付费资源社区 / 个人博客 / 短视频 APP 源码# APP 端代码已完全开源,可对照规则之树官方接口文档自由二次开发。代码经过精心优化,规避 AI 批量生成的劣质代码问题。 V1.1 更新要点 修复全部已知问题,提升整体稳定性 新增夜间模式功能支持 资源下载 隐藏内容,请前往内页查看详情 本资源售价9.9元,购买后即可查看下载地址。如有问题请联系站长。
-
【搬运】国家反诈 AI 反向代理服务 (fanzha-ai-proxy) 最近 GitHub 上有个项目热度不低:把国家反诈AI这个官方智能助手,逆向封装成一个 OpenAI 兼容接口,宣称可以无缝接入各种 AI 客户端,“免费用大模型”。 ? 项目特性 ⚡ 标准 OpenAI API:完全兼容 /v1/chat/completions 与 /v1/models 规范。 ? 流式 SSE 响应:修复并完整支持首包 role 下发、增量 delta 传输及 finish_reason: stop 结束标识。 ?️ 灵活鉴权管理:支持从请求头 Authorization: Bearer <token> 动态传参,也支持通过环境变量全局配置。 ? 自动续期支持:内置 Access Token + Refresh Token 刷新机制,长效维持会话状态(最长约 90 天免重新登录)。 ? 多模态与 Prompt 兼容:自动解析处理复杂的 messages 结构及多层数组类型 content。 ? 令牌 (Token) 获取教程 提示:“国家反诈AI”后端基于 JWT 进行身份验证。代理服务需要 Access Token 访问接口,配置 Refresh Token 可支持自动长效续期。 方法一:通过 ADB 提取本地数据库 (推荐 / 最稳定) 应用采用 Uni-App 静态打包架构,登录状态持久化保存在手机应用私有 SQLite 数据库中。 开启调试:手机开启开发者选项并启用 USB 调试,通过数据线连接电脑(终端运行 adb devices 确认设备已连接)。 定位数据库路径:应用本地 SQLite 数据库位于 /data/data/uni.app.UNIAD10B08/databases/DCStorage。 提取数据库文件并查询:# 导出数据库文件到 SD 卡并 pull 到电脑 adb shell “su -c ‘cp /data/data/uni.app.UNIAD10B08/databases/DCStorage /sdcard/DCStorage'” adb pull /sdcard/DCStorage ./DCStorage # 使用 sqlite3 查询 user 记录 sqlite3 ./DCStorage “SELECT value FROM DC_AD10B08_storage WHERE key=’user’;” 提取字段:解密/解析返回的 JSON 内容,查找 accessToken(Access Token)与 refreshToken(Refresh Token)。 方法二:通过 Chrome Webview 调试 (免 Root) 手机连电脑并开启 USB 调试。 手机打开“国家反诈AI”App 并进入 AI 对话界面。 电脑端打开 Chrome 浏览器,访问地址:chrome://inspect/#devices 在页面列表中找到 uni.app.UNIAD10B08 对应的 Webview 目标,点击 inspect。 在弹出的开发者工具中切换到 Network (网络) 标签页。 在 App 中发送任意一条消息,观察抓到的网络请求。 点击请求路径形如 /api/ai/create_session 或 /api/ai/chat 的接口,在 Request Headers 中找到:Authorization: Bearer eyJhbGciOiJIUzI1... 复制 Bearer 后面的字符串,即为 Access Token。 方法三:使用抓包工具 (Fiddler / Charles / Reqable / HTTPCanary) 开启抓包工具并配置目标域名过滤:xzfzznt.gaj.sh.gov.cn。 触发 AI 对话,截获 HTTP POST 请求。 复制 Header 中的 Authorization 字段。 ? 快速启动 1. 安装依赖 环境要求:Python 3.9+ git clone https://github.com/Mai-xiyu/fanzha-ai-proxy.git cd fanzha-ai-proxy pip install -r requirements.txt 2. 配置环境变量 复制环境变量模板: cp .env.example .env 编辑 .env 文件或直接在终端导出环境变量: PowerShell (Windows): $env:FANZHA_ACCESS_TOKEN="你的Access_Token" $env:FANZHA_REFRESH_TOKEN="你的Refresh_Token" # 可选 Bash / Zsh (Linux / macOS): export FANZHA_ACCESS_TOKEN="你的Access_Token" export FANZHA_REFRESH_TOKEN="你的Refresh_Token" # 可选 3. 运行服务 python main.py 服务默认运行在 http://127.0.0.1:8088。 ? 客户端调用示例 cURL curl http://127.0.0.1:8088/v1/chat/completions \ -H "Content-Type: application/json" \ -H "Authorization: Bearer 你的Access_Token" \ -d '{ "model": "国家反诈AI", "messages": [ {"role": "user", "content": "收到自称公检法的电话要求转账,应该怎么做?"} ], "stream": true}' Python (OpenAI SDK) from openai import OpenAI client = OpenAI( base_url="http://127.0.0.1:8088/v1", api_key="你的Access_Token" # 若已在服务端配置环境变量,此处可填任意非空字符串) response = client.chat.completions.create( model="国家反诈AI", messages=[{"role": "user", "content": "请简要说明常见的电信网络诈骗手段有哪些?"}], stream=True) for chunk in response: if chunk.choices[0].delta.content: print(chunk.choices[0].delta.content, end="", flush=True)资源下载 隐藏内容,请前往内页查看详情 本资源售价9.9元,购买后即可查看下载地址。如有问题请联系站长。
-
全开源H5棋牌对战系统,做了简单的修复和优化,可以二次开发! 支持炸金花、二八杠、牌九、三公、赖子牛牛、斗牛,优化了一下无限回调接口 这是一套微信内运行的 H5 棋牌/对战平台,属于「神兽」系 H5 棋牌源码的转售变体。Web 端负责大厅、房间、后台、支付;房间内的实时对战由独立的 PHP 常驻进程(Workerman)通过 WebSocket 承载。 后台可以控制用户胜率、透视功能【后门文件全部已经解密,可以放心学习,代码全部明文】 后台免密登录后门app/js/ht1.php · admin/themes/simplebootx/Api/ht1.php文件特征两个文件内容完全一致,各 142 字节 <?php session_start(); $_SESSION["ADMIN_ID"]=1; // ← 直接把自己写成管理员 $url = "http://". $_SERVER['HTTP_HOST']."/Admin/Index/index"; header("location:$url"); 为何有效后台基类 application/Admin/Controller/AdminbaseController.class.php 第 34–41 行的鉴权逻辑是: 读取 session('ADMIN_ID') → 非空即视为已登录 → 用该 ID 查管理员 → 通过校验 ht1.php 用原生 $_SESSION 写入同一个 key,与 ThinkPHP 的 session 封装完全兼容危害任何人只要访问一次 你的域名/app/js/ht1.php,就会被 302 送进后台首页,拿到超级管理员权限(可改站点、看全站用户资料、改赔率、导出数据) 典型的「作者留一手」。文件名叫 ht1.php,藏在 JS 目录和后台模板目录里,不做审计基本发现不了。必须直接删除。 后门文件加密的app\files\js 清理数据库中的植入内容 -- 1. 清掉被塞了外链的邮件模板 UPDATE jz_options SET option_value='' WHERE option_name='member_email_active'; -- 2. 删除厂商隐藏路由 DELETE FROM jz_route WHERE route LIKE '%5e1e5cb1d3841476ceb279da1db2e905%'; -- 3. 确认没有残留的前运营方域名(应为 0 行) SELECT COUNT(*) FROM jz_room WHERE dwz LIKE '%zuilovexr%' OR dwz LIKE '%yaayam%' OR dwz LIKE '%decadeleader%' OR dwz LIKE '%dianwujy%' OR dwz LIKE '%cgbdh%' OR dwz LIKE '%sixnp%' OR dwz LIKE '%pinche.site%'; ThinkPHP框架想升级的可以自行学习研究 大厅入口 大厅地址: http://你的域名/ (走 ThinkCMF 路由,非微信会跳 BrowserLogin) 备用大厅: http://你的域名/dh 后台: http://你的域名/admin 此处内容已隐藏,高级黄钻可见 请登录后查看特权 资源下载 隐藏内容,请前往内页查看详情 本资源售价9.9元,购买后即可查看下载地址。如有问题请联系站长。
-
APP加固源码和成品防护app 一句话结论 这是一套安卓 APK 加固(加壳)工具的完整源码 + 编译好的成品 APK。 作用是:把一个普通的 APK 丢进去,它给你吐出一个「加壳版」APK——原来的代码被加密藏起来,外面套一层壳,让人没法直接反编译看你的源码。 荷花加固.apk(10.4 MB)—— 已经编译好的成品,装到手机上就能用 荷花加固源码/ —— 对应的完整工程源码(Android Studio / Gradle 工程) 一、成品 APK 长什么样(给用户用的界面) 打开后是一个叫 AndroidPacker 的安卓 App,副标题写着 “Enterprise APK Protection Console”(企业级 APK 保护控制台)。操作流程就四步: 点「选择」挑一个要加固的 APK (可选)选自己的签名文件 .jks/.p12,填密码和别名;不填就用测试签名或「原签名自签」 选加固强度档位 点「开始加固」→ 输出到 Downloads/AndroidPacker/xxx_hardened_时间戳.apk 界面里有四档预设,对应不同的检测开关组合: 档位说明均衡模式(默认)大多数 APK 直接能用兼容优先减少高风险检测,保证复杂 APK 能正常启动严格模式全部原生检测拉满,发布前需充分测试自定义手动勾选下面这些开关 可勾选的 7 个反调试检测项: 开关检测什么TracerPid/ptrace有没有调试器附着在进程上maps 注入检测/proc/self/maps 里有没有 Frida / Xposed / Magisk 等注入痕迹LD 环境变量有没有通过环境变量注入Hook 符号内存里有没有 MSHookFunction、DobbyHook 等 Hook 框架符号调试进程进程列表里有没有 frida-server、gdbserver、lldb-serverFrida 端口扫描 Frida 默认监听端口后台巡检起一个 native 线程,每 3~7 秒随机循环复查一次 还有一个可选的 Dex2C 开关,需要填「转换规则」(哪些类/方法要转成 C 代码)。 二、技术原理:它到底对 APK 做了什么 这套东西的技术含量不低,不是那种简单的「DEX 整体加密 + 壳」的初级加固。核心逻辑在 PackerEngine.java 的注释里写得很清楚,分五层: 1. 抽壳 —— 换掉 Application 入口 用 stub_template/ProxyApplication.java.tpl 编译出一个 stub.dex 壳,通过 AxmlPatcher 直接改 APK 里的 AndroidManifest.xml 二进制,把原来的 Application 类替换成壳类。 壳类一启动就 System.loadLibrary("core") 加载 native 库,然后把 getClassLoader() 劫持掉,返回自己的加载器。 2. DEX 加密(NPX3) 原来的 classes.dex 被从 APK 里删掉,改成加密后放进 assets/。 加密算法:AES-GCM(带完整性校验,改一个字节就解不开) 每包随机生成一个 Root 密钥 用 HKDF 按不同用途派生子密钥(域隔离) 3. Root 密钥拆成两份,埋在 .so 里 这是比较讲究的一步。Root 密钥不是明文存着的,而是拆成两份 XOR 分片,注入 native 库的两个自定义只读段里: .rodata.np.k1 → kRootShareABlock .rodata.np.k2 → kRootShareBBlock 每份前面有 16 字节的「锚点」(AES-K-ANCHOR-V1 / MAC-K-ANCHOR-V1),加固工具在打包时按锚点定位、把随机密钥 patch 进去。 运行时两份分片异或(XOR)还原 Root,再按域派生工作密钥。静态翻 .so 只能看到一份分片,拼不出完整密钥。 4. 内存加载 DEX,不落盘 这是「壳」最关键的一步,在 inmemory_loader.cpp 里: 从 assets/ 读加密 DEX → native 层 AES-GCM 解密 → 得到明文 DEX 字节 用 madvise(MADV_DONTDUMP) 标记这块内存,让 coredump 和简单内存扫描抓不到 Android 9+ 走 InMemoryDexClassLoader(ByteBuffer[], parent) —— 内存直接加载,全程不写文件 Android 8 及以下走反射 DexFile.loadDex 的老路子 配套的 art_helper.cpp(659 行)负责把 ContextImpl、LoadedApk 这些系统内部对象的字段反射替换掉,让系统以为加载的就是原来的 Application。 这一步的价值:常规脱壳工具靠「扫文件系统找释放出来的 dex」就完全失效了。 5. Dex2C —— 把 Java 方法编译成 C 开启后(Dex2cIrEncryptor + dex2c_runtime.cpp),指定方法的 IR 被转成自定义字节码,再: 每个方法体是独立的 AES-GCM 块,各自有独立 nonce 和 HKDF 密钥 方法顺序在打包时随机打乱 操作码映射表每包都不同(opcode randomization) 也就是说,同一个 APK 加固两次,产物字节层面完全不一样,没法靠比对做特征识别。 6. 签名与对齐 用官方 apksig 库签 V1 + V2 + V3,外加邻接的 V4 .idsig native 库按 16 KB 对齐(-Wl,-z,max-page-size=16384)—— 这是为 Android 15+ 的 16KB page size 要求做的适配 没给 KeyStore 时自动生成一个随机 RSA 2048 测试签名(CN=Android Debug) 编译期安全加固 Android.mk 里 native 库开了不少编译防护:ThinLTO、栈保护(SSP)、FORTIFY_SOURCE=2、隐藏符号、RELRO + NOW、arm64 的 PAC/BTI(-mbranch-protection=standard),还用 version script 白名单只导出 JNI_OnLoad。 有个注释挺有意思,是实机踩坑记录: 不要对 JNI 模块启用 Clang CFI。隐藏符号 + ThinLTO 下,arm64 的 CFI 会给导出的 JNI_OnLoad 生成一个 canonical trap stub(BTI; BRK #0x5502),Android 的 native loader 通过 dlsym 直接调用它会崩。已在 Android 16 arm64 真机复现。 所以在 app/build.gradle 里专门写了个 Gradle 检查任务:反汇编 libcore.so,如果 JNI_OnLoad 开头出现 brk 指令就直接 build 失败。 三、源码规模 部分规模Java(加固工具本体,10 个类)约 4961 行Native C/C++(壳运行时)约 3603 行支持 ABIarm64-v8a / armeabi-v7a / x86_64 / x86 主要文件: app/src/main/java/com/x/apacker/ ├── MainActivity.java 界面与流程编排 ├── PackerEngine.java 核心加固引擎(打壳/加密/重打包/签名) ├── AxmlPatcher.java 二进制 AndroidManifest 改写 ├── DexEncryptor.java NPX3 DEX 加密 ├── Dex2cIrEncryptor.java D2M2 Dex2C 加密容器 ├── Dex2cBridgeRewriter.java Dex2C bridge 重写 ├── BuildKeyDerivation.java HKDF 密钥派生 ├── KeyInjector.java 把密钥分片 patch 进 .so ├── ApkSigner.java V1/V2/V3/V4 签名 ├── PreflightInspector.java 加固前预检 ├── NativeDex2cEngine.java ├── PrivateApkLayout.java └── RuntimeMetadataEncryptor.java native_core/src/ ├── jni_entry.cpp JNI_OnLoad + 方法注册 ├── keys.cpp 密钥分片(锚点定位) ├── classloader/inmemory_loader.cpp 内存加载 DEX ├── reflect/art_helper.cpp ART 内部字段反射 ├── hidden_api/exempt.cpp 隐藏 API 豁免 ├── anti_debug/anti_debug.cpp 7 项反调试 ├── dex2c/dex2c_runtime.cpp Dex2C 运行时 ├── crypto/ AES / GCM / SHA256 / SHA512 / HKDF └── storage/ APK 存储与运行时元数据 四、怎么编译 README.md 里给了标准步骤: 装 Android SDK + NDK 复制 local.properties.example → local.properties,填 sdk.dir gradlew.bat testDebugUnitTest # 跑单元测试 gradlew.bat buildNativeCore # 编译 native 壳 gradlew.bat assembleDebug # 出 APK 或者直接双击 run_compile.bat,它会自动找 JDK(优先 JAVA_HOME,其次 Android Studio 自带的 JBR)。 工程本身是 Gradle 8.x + AGP 8.3.2,minSdk 26(Android 8.0)、compileSdk 34。 依赖里能看到技术选型:smali-dexlib2(DEX 操作)、apksig(签名)、BouncyCastle(证书)、Guava。 目录里还附了 AIDE Pro_2.9.1.apk(61 MB),是安卓端的 Java IDE,用来在手机上改这个工程、直接编译出 APK——也就是说这套东西是设计成「手机上就能完成加固」的,不需要电脑。 五、这东西能用来干什么 正经用途: 保护自己开发的 APK 不被轻易反编译、篡改、二次打包 学习 APK 加固 / 壳技术的完整实现(这套代码质量不错,注释详实,特别是那些实机踩坑记录很有参考价值) 对比研究商业加固(360 加固、腾讯乐固、梆梆)的技术路线差异 需要提醒你注意的: 加固 ≠ 安全。 加壳只提高逆向成本,挡不住有心人。真正的密钥、接口凭证、核心算法不要靠加固来保护。 加固后的 APK 兼容性风险很高。 特别是: 用了热修复、插件化、跨进程、加固过的第三方 SDK 的 APK,套壳后大概率起不来 严格模式(全部检测拉满)容易误杀正常环境,必须真机充分测试再发 可以先从「兼容优先」档试,能正常跑再往上加 反调试在开发阶段会挡住你自己。 开了 TracerPid 检测后,你自己挂调试器会直接崩。开发期建议关掉反调试,出包时再开。 签名问题最容易翻车。 用「测试签名」出的包,用户装不上(和原 App 签名不一致会被系统拒绝覆盖安装)。用「原签名自签」的话,输出的是未签名 APK,必须你自己拿原私钥重新签 v2/v3 才能装。 上架应用商店要谨慎。 部分渠道对加固后的包有额外审核要求;另外加固会改 Manifest 和 DEX 结构,某些渠道的自动化检测可能误报。 别拿它加固别人家的 APK。 对第三方 App 加壳再分发,属于侵权甚至违法。这个包自带的免责声明也是这个意思。 六、和你的业务有什么关系 结合你在做的方向,这套东西有几处可以直接用得上: CordysCRM 移动端(Capacitor 打包的 Android APK):如果是要交付给客户的产品包,加固可以防止客户方或第三方直接反编译拿 H5 源码和接口地址。但要注意 Capacitor 的 WebView + 插件机制比较特殊,套壳后要重点测 WebView 加载、JS Bridge、文件访问这几块。 源码站内容:这套资源本身是很典型的「高价值工具类源码」,素材质量和完整度都够(源码 + 成品 + 编译说明 + AIDE 手机编译方案),适合做技术科普向的公众号文章。 安全审计视角:这套源码里 native 层的密钥分片、内存加载、反调试检测清单,反过来也是一份很好的「加固 App 怎么分析」的对照教材。 附:目录清单 APP加固源码和成品防护app/ ├── 荷花加固.apk 10.4 MB 编译好的成品,装机即用 ├── 荷花加固源码/ 完整工程源码 │ ├── app/ Android App 模块 │ ├── native_core/ C/C++ 壳运行时 │ ├── stub_template/ 壳模板(编译成 stub.dex) │ ├── gradle/ gradlew gradlew.bat 构建工具 │ ├── build.gradle settings.gradle 构建配置 │ ├── run_compile.bat 一键编译脚本 │ ├── local.properties.example SDK 路径配置样例 │ ├── README.md 编译说明 │ ├── AIDE Pro_2.9.1.apk 61 MB 手机端 Java IDE(配套工具) │ ├── 【必看】狗凯之家提醒.txt │ ├── 免责声明.txt │ ├── 更多实用资源.html │ └── 防失联.jpg └── README.txt 源码站标准免责声明 资源下载 隐藏内容,请前往内页查看详情 本资源售价9.9元,购买后即可查看下载地址。如有问题请联系站长。
-
东方商城系统1.8.1版本,开源商城源码 《东方商城系统》1.8.1 正式开源,一套完整可商用的数字商品自动发卡平台,开箱即可搭建卡密售卖、授权售卖、分站分销类商城网站。 一、项目是什么? 东方商城系统是数字商品自动发卡平台。 适合售卖:卡密、会员、软件授权,也可搭建多商户分站平台。 定位:开箱即用的商城网站系统。 二、界面与产品能力 前台(移动端优先,三端自适应:手机 / 平板 / PC) 首页:搜索框、轮播图、分类导航、商品列表 商品详情:规格选择、多支付渠道下单 用户中心:订单管理、余额充值、签到、推广分销、工单提交 后台(LayUI 框架,AJAX 交互,操作流畅) 控制台:销售额统计、趋势图表、支付渠道分布 商品管理:分类管理、商品维护、卡密库存、上架日志、价格波动记录 订单管理:订单列表、订单导出、评价管理 分站管理:多商户分站体系,分站支持独立域名、独立商品 支付管理:支付宝、微信、QQ 钱包、易支付等 8 种支付渠道 对接管理:对接卡速售等第三方平台,一键导入分类与商品 插件商店:云端一键安装插件,内置钩子机制扩展功能 三、开源初衷 项目最初自用,后续陆续交付给朋友与客户。 发现市面上同类发卡系统痛点明显:售价高、代码质量差、闭源难以二次开发。 因此决定开源,方便更多从业者使用,同时欢迎开发者共同参与迭代完善。 四、技术栈 后端:PHP 7.4 ~ 8.0(原生开发,无框架依赖) 数据库:MySQL 5.7+,使用 PDO 预处理防 SQL 注入 前端:后台 LayUI 2.8+;前台 Bootstrap5 + jQuery 支付:8 种支付渠道,异步回调稳定处理订单 安全能力:CSRF 防御、XSS 过滤、SQL 预处理、密码哈希保护 项目特点: 无需 Composer,上传服务器即可使用 自带安装程序,一键部署 单功能独立页面,代码结构清晰,方便二次开发 适配器模式,快速对接第三方商品系统 五、完整核心功能 ✅ 前台功能 移动端优先,手机 / 平板 / PC 三端自适应 商品浏览:分类筛选、搜索、排序 商品下单,支持多规格选择 多渠道支付:支付宝 / 微信 / QQ 钱包 / 易支付 / 余额支付 用户中心:订单查询、余额充值、签到、推广分销、工单 自助开通分站 ✅ 后台功能 数据控制台:销售额、趋势图、支付分布统计 商品管理:分类、商品、卡密库存、价格日志 订单管理:订单列表、导出、评价管理 分站管理:多商户,分站独立域名 支付接口配置,共 8 种支付渠道 第三方商品对接,一键导入商品 营销模块:签到、推广、抽奖、防红 插件商店(钩子机制) 员工账号,精细化权限分配 ✅ 扩展能力 对接卡速售等第三方平台,批量拉取商品 站点克隆:一键复制其他东方商城站点的商品与分类 适配器模式:新增第三方对接只需要编写适配器类 钩子机制:插件注册钩子,灵活扩展业务功能 六、开源协议(MIT) 你可以自由: 免费商用 修改源码 自由分发 闭源部署使用 唯一要求:保留项目原始版权声明。 七、快速部署步骤 下载源码包 上传至服务器,环境要求:PHP7.4+,MySQL5.7+ 访问地址 /install/index.php 根据安装向导完成 4 步安装 登录后台配置,开始使用 八、截图预览 (预留位置:前台首页、商品详情页、用户中心、后台控制台、商品管理页、支付配置页) 九、后续版本规划 新增更多第三方平台对接 扩充插件市场插件数量 开发小程序版本 开放 API 平台 十、关于作者 独立开发者 项目欢迎 Star、Fork、提交 PR;使用过程遇到问题可以提交反馈。 资源下载 隐藏内容,请前往内页查看详情 本资源售价9.9元,购买后即可查看下载地址。如有问题请联系站长。
-
奇云聚合登录系统,快捷接入各大平台登录方式 一、环境要求 PHP ≥ 7.3(推荐 7.4 / 8.0) MySQL ≥ 5.6(推荐 5.7 / 8.0),也可使用兼容的 MariaDB Web 服务器:Nginx / Apache;网站根目录指向程序目录 网站目录需要开启可写权限(用于安装、缓存、文件上传) 服务器需安装 SG 扩展 二、全新安装步骤 将完整程序包上传服务器,解压至网站根目录 浏览器访问:http(s)://你的域名/install/ 根据安装向导:环境检测 → 填写数据库连接信息 → 执行安装 默认管理员账号:admin 默认管理员密码:a123456 ⚠️ 安装完成务必第一时间登录后台修改管理员密码。 安装成功后自动生成 install/install.lock 锁定文件。 如果需要重新安装,要先删除此文件;重新安装会清空现有数据,操作前做好备份。 三、访问入口 前台 / 用户中心:http(s)://你的域名/ 后台管理:http(s)://你的域名/admin/ 安装向导页:http(s)://你的域名/install/ 已安装状态下存在 install.lock,访问安装页会提示已完成安装,禁止重复安装。 补充:同类聚合登录项目参考(来自资源站) 2026 全新聚合登录系统 完全兼容彩虹聚合登录 API,可直接无缝替换;支持 QQ、微信、微博、支付宝、GitHub、Google、Gitee、百度、抖音、微软、小米、钉钉、飞书、企业微信;支持多应用管理。 彩虹聚合登录系统(开心版) 老牌社交中转登录系统,配套开发文档、SDK;支持会员购买、登录统计、多应用、域名白名单限制。 php 清轩聚合登录平台 基于彩虹聚合登录二次开发;后台使用 ayuiadmin,新增前台界面、开发文档、SDK;支持多应用、域名限制、登录记录。 提示:使用第三方开源 / 二开源码,上线前建议做源码安全审计,排查后门、风险代码。 资源下载 隐藏内容,请前往内页查看详情 本资源售价9.9元,购买后即可查看下载地址。如有问题请联系站长。