找到 48 篇与 服务器 相关的结果
-
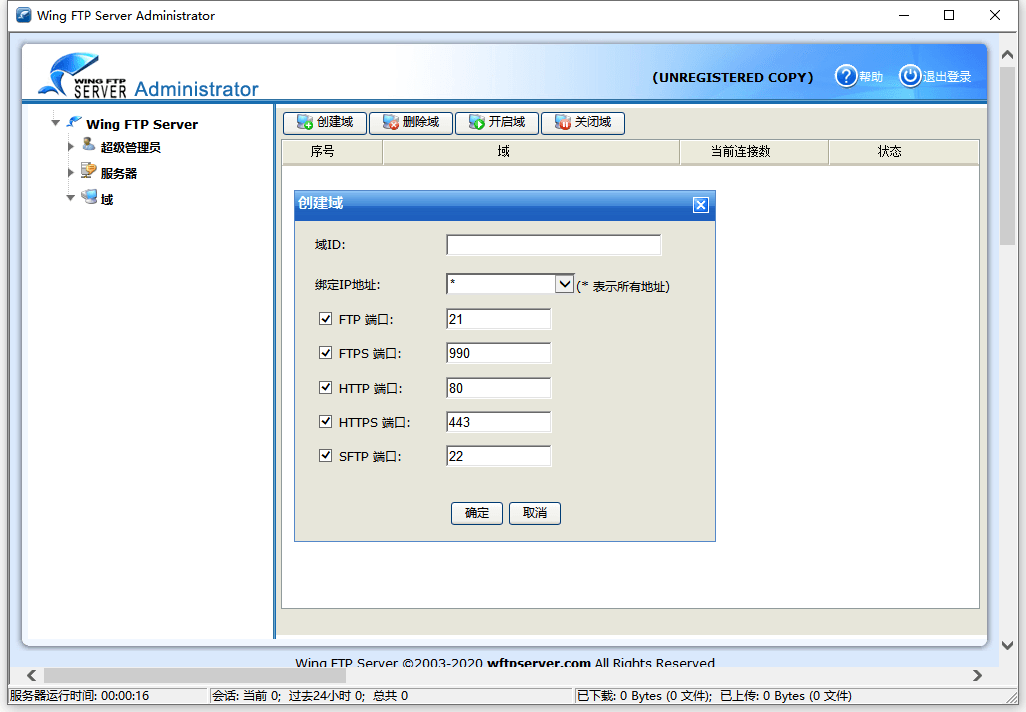
 Wing FTP Server (FTP服务器)v8.2.5企业版 软件介绍 Wing FTP Server是一款专业的跨平台FTP服务器软件, 支持可伸缩的处理器架构并采用异步IO处理, 所以在速度和效率方面领先于其他同类产品. 当然他还非常稳定可靠, 在高负载的情况下也能持续地正常运行, 非常适合企业的文件传输. 除了基本功能外, 他还提供一个基于Web的管理端和客户端, 何时何地都能管理你的服务器. 它还支持可编程的事件, 计划任务, Lua脚本扩展, 虚拟文件夹, 上传下载比率分配, 磁盘容量分配, ODBC/Mysql存储账户, 多国语言等特性。 软件截图 2021050503562431.png 新版变化 Wing FTP Server History https://www.wftpserver.com/serverhistory.htm Wing FTP Server各个版本的比较 https://www.wftpserver.com/zh/wftpserver.htm 2026.09.24 v8.2.5 修复网页客户端存在的远程代码执行漏洞 本地目录不存在/无上传权限时,不显示上传链接 网页分享权限和本地用户目录权限关联 新增全局最大图片尺寸,限制缩略图生成 网页管理界面细节微调优化 在线演示服务器,快速了解web管理端和web客户端 Web管理端: http://demo.wftpserver.com:5466/ 用户名和密码: demo-admin Web客户端: http://demo.wftpserver.com/ 用户名和密码: demo FTP客户端: demo.wftpserver.com 用户名和密码: demo FTP端口: 21 FTPS端口: 990 SFTP端口: 2222 ⬇️ 下载地址 下载后请先检查文件完整性,如有问题请在评论区反馈

-
Telegram 付费入群机器人代码,审计报告 & 宝塔部署教程 Telegram 付费入群机器人 代码审计报告 & 宝塔部署教程 项目:telegram-paid-group-verify(Python 3.10+ / python-telegram-bot v22 / aiohttp / OkPay) ?️ 安全审计:通过(无后门)⚠️ 1 项高危需立即处理? 品牌文案:狗凯源码库 bbbb.bid? 宝塔部署 8 步走 0 后门 / 恶意代码 1 高危:Bot Token 泄露 2 中危:配置与数据残留 8 步 宝塔部署教程 一、代码审计结论 对全部 24 个 Python 文件、配置、CI 工作流逐行审计,未发现后门或恶意行为: 审计项结果结论后门 / 恶意代码全库无 eval / exec / subprocess / 隐蔽 socket 外连 / base64 解码执行,依赖仅 3 个正规库(python-telegram-bot、aiohttp、python-dotenv)安全数据外传唯一外部请求为 OkPay 商户 API(api.okaypay.me),与业务一致安全支付回调验签HMAC-SHA256 + hmac.compare_digest 恒定时间比较;验签失败回 400,防伪造到账规范结算幂等性同一订单不会重复发链接 / 重复记返利;订单超时前主动查单兜底规范权限控制/stats /paytest /config 及返利确认均校验 ADMIN_IDS;回调按钮二次校验规范⚠️ Bot Token 泄露.env 内含真实 BOT_TOKEN(源码包作者遗留)。任何人拿到即完全控制机器人高危数据残留data/store.json 含原作者测试用户数据(已按需求原样保留,上线前可自行决定是否清空)已保留杂项根目录 package-lock.json 与 __pycache__ 为无用文件,可删除;.github/workflows/ci.yml 仅做语法检查,无风险建议清理 ⚠️ 部署前必做:立即到 Telegram @BotFather → /mybots → 选择机器人 → API Token → Revoke current token 换新 Token,旧 Token 视为已泄露。同时 .env 里的原作者 ADMIN_IDS、SUPPORT_URL、NOTIFY_USERNAME 等要全部换成自己的,否则原作者可能收到订单通知。 二、宝塔面板部署教程(8 步) 1 准备材料 部署前凑齐以下 5 样: 材料获取方式Bot Token@BotFather → /newbot(换掉泄露的旧 Token)你的 Telegram 数字 ID私聊 @userinfobot目标付费群 ID-100 开头的超级群 ID,拉机器人进群发 /id 获取OkPay 商户商户机器人开通,拿到 App ID + Token域名一个如 pay.example.com,A 记录解析到服务器 IP(回调必须 HTTPS) 机器人必须是目标群的管理员,并勾选「邀请用户」权限,否则无法生成进群链接。 2 上传代码 + 安装依赖 宝塔面板 → 文件 → 上传本项目到 /www/wwwroot/paid-group-bot(或用终端 git 拉取),然后在宝塔终端执行: 进入目录并创建虚拟环境 cd /www/wwwroot/paid-group-bot python3 -m venv .venv source .venv/bin/activate pip install -U pip pip install -r requirements.txt -i https://pypi.tuna.tsinghua.edu.cn/simple 要求 Python ≥ 3.10(推荐 3.11/3.12)。宝塔「Python 项目管理器」若无合适版本,先在管理器里安装。 3 配置 .env(重点,必改项见下表) 编辑项目根目录 .env,至少修改以下 7 项: BOT_TOKEN=# 新申请的 Token(旧 Token 已泄露,必须换) ADMIN_IDS=# 你自己的 Telegram 数字 ID(删掉原作者的 1351132825) TARGET_GROUP_ID=# 你的付费群 ID(-100 开头) CHANNEL=# 欢迎语频道展示,可写 @你的频道 或留空 SUPPORT_URL=# 你的客服链接 https://t.me/你的客服号 NOTIFY_USERNAME=# 你的展示用户名(不含@,删掉原作者的 kzrrr) WEBHOOK_PUBLIC_BASE=# https://pay.example.com(换成你的域名,无尾斜杠) OkPay 收款需另填 OKPAY_APP_ID 与 OKPAY_TOKEN;只跑 /paytest 演示可不填。 4 宝塔创建 Python 项目(进程守护) 宝塔面板 → 网站 → Python 项目 → 添加 Python 项目: 配置项填写项目路径/www/wwwroot/paid-group-botPython 版本3.11 或 3.12启动方式命令启动(不要选 gunicorn/wsgi)启动命令/www/wwwroot/paid-group-bot/.venv/bin/python -m bot.main端口8090(对应 .env 的 WEBHOOK_PORT)虚拟环境选项目下的 .venv(管理器会自动带 –require-virtualenv 时用此项) 关键:启动方式必须选「命令启动」+ python -m bot.main。这个机器人是 long polling 模式,webhook 回调服务和 Bot 在同一进程,用 gunicorn 托管启动文件会跑不起来。启动后到「日志」确认看到 机器人启动完成:@xxx。 5 新建网站 + 反向代理 宝塔 → 网站 → 添加站点:域名填 pay.example.com,纯静态即可,不建数据库、不建 FTP。然后: 方式一:站点设置 → 反向代理 → 添加反向代理 目标 URL:http://127.0.0.1:8090 发送域名:$host 方式二(等价):直接在站点配置文件里加: location / { proxy_pass http://127.0.0.1:8090; proxy_set_header Host $host; proxy_set_header X-Real-IP $remote_addr; proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for; proxy_set_header X-Forwarded-Proto $scheme;} 6 申请 SSL 证书(必须) 站点设置 → SSL → Let’s Encrypt → 勾选域名 → 申请,并开启「强制 HTTPS」。OkPay 回调地址必须是公网 HTTPS: https://pay.example.com/pay/okpay/callback 安全建议:宝塔防火墙 / 安全组里不要放行 8090 端口,让回调只走 Nginx 反代,外网无法直连后端。 7 OkPay 后台登记回调 OkPay 商户后台 / 商户机器人里,把全局回调地址设为上面那条回调 URL,同时 .env 保持: OKPAY_SEND_CALLBACK_URL=false 后台已有全局回调时,下单再传 callback_url 会被 OkPay 拒绝(报「callback_url 参数验证失败」),保持 false 即可。 8 验收 & 日常运维 按下面清单逐项打勾,全部通过即可开张: 进程存活:宝塔 Python 项目状态为「运行中」 健康检查:浏览器访问 https://pay.example.com/health 返回 {"status":"ok"} 机器人私聊:发 /start,看到欢迎语(含狗凯源码库品牌)+ 底部四键菜单 群权限:在群里发 /id 拿到群 ID 回填 .env 并重启项目 演示闭环:管理员发 /paytest,能收到一次性进群链接 真实支付:点「付费进群」→ OkPay 付款 → 自动收到进群链接 返利链路:邀请链接拉新 → 好友付费 → 管理员确认 → OkPay 出款 日常运维:改 .env 后在宝塔项目里点「重启」;定期备份 data/store.json(所有用户/订单/返利数据都在这一个文件里);看日志用宝塔项目「日志」或 journalctl。 三、.env 配置修改对照表 变量必改说明BOT_TOKEN必须换新 Token(旧的在源码包里已泄露)ADMIN_IDS必须删掉原作者 1351132825,填自己的数字 ID,多个逗号分隔TARGET_GROUP_ID必须-100 开头的付费群 ID;先填 0 启动后拉群发 /id 获取CHANNEL建议原作者写「源码分享网测试」,换成你的频道或留空SUPPORT_URL / SUPPORT_USERNAME / NOTIFY_USERNAME / ADMIN_USERNAME建议原作者均为 kzrrr,全部换成自己的WEBHOOK_PUBLIC_BASE必须https://你的域名,无尾斜杠,必须 HTTPSCURRENCY可选USDT / TRX / CNY,与 OkPay 商户能力一致PRICE_TIERS / PRICE_DEFAULT可选阶梯定价:默认前 20 人 66U、之后 88U,按需修改(也可上线后 /config 在线改)REBATE_RATE可选返利比例,默认 0.1(10%)ORDER_TTL_SECONDS可选订单有效期,默认 90 秒OKPAY_APP_ID / OKPAY_TOKEN收款必填OkPay 商户机器人「商户信息」里查看;Token 仅本地算签勿泄露OKPAY_SEND_CALLBACK_URL保持保持 false,回调走 OkPay 后台全局配置WEBHOOK_PORT保持默认 8090,与宝塔项目端口一致即可;防火墙不要放行 四、常见问题排查 现象排查方向支付成功但没收到进群链接回调地址是否 200(看宝塔项目日志有无「收到 okpay 回调」);机器人是否仍有群「邀请用户」权限;TARGET_GROUP_ID 是否正确。订单超时前系统会主动查单补发下单报 callback_url 校验失败保持 OKPAY_SEND_CALLBACK_URL=false,回调统一在 OkPay 后台登记签名失败 / 身份认证失败核对 OKPAY_APP_ID、OKPAY_TOKEN;服务器开启 NTP 校时(时间偏差 ±300 秒会被拒签)无法生成进群链接把机器人设为目标群管理员,勾选「邀请用户 / 管理邀请链接」权限健康检查不通先在服务器上 curl 127.0.0.1:8090/health:通则是 Nginx 反代/证书问题;不通则项目没启动,检查启动命令必须是 python -m bot.main宝塔里 gunicorn 启动失败本项目不是 Web 应用,不能用 gunicorn 托管,改为「命令启动」+ .venv/bin/python -m bot.main 资源下载 隐藏内容,请前往内页查看详情 本资源售价9.9元,购买后即可查看下载地址。如有问题请联系站长。
-
/www/wwwroot/65gw.com/var/Widget/Base/Contents.php on line 858
https://www.bt.cn/bbs/data/attachment/forum/202005/29/101203edckw61wzqswzwvs.png" alt="宝塔面板防爆破功能教程" />宝塔面板防爆破功能教程
Warning: Undefined array key "string_value" in /www/wwwroot/65gw.com/var/Widget/Base/Contents.php on line 858
Windows面板QQ交流群:719166209 ** ** 解决什么问题: 1、实时监听服务器账号安全,当服务器被提权/创建用户等危险操作时,通过钉钉和邮件实时通知服务器管理者立即进行防护 2、 解决远程桌面被暴力破解的可能性 功能介绍: 1、安全日志 记录创建用户/修改用户/登录成功/登录失败等时间和IP,可查询某个时间段和某个特定事件 2、添加通知配置 如图:当服务器发生创建用户/登录服务器的操作时,程序实时邮件或者钉钉通知 3、添加拦截配置 如图:当检测到日志存在大量爆破服务器远程端口时,并且确认非本人操作时,可以通过此功能自动屏蔽IP,屏蔽IP后将无法连接服务器,包括面板 4、拦截记录 记录所有触发拦截条件的日志
-
/www/wwwroot/65gw.com/var/Widget/Base/Contents.php on line 858
https://www.bt.cn/bbs/data/attachment/forum/201901/21/145706w77en9gdxjieymxj.png" alt="宝塔MySQL主从复制插件使用教程" />宝塔MySQL主从复制插件使用教程
Warning: Undefined array key "string_value" in /www/wwwroot/65gw.com/var/Widget/Base/Contents.php on line 858
宝塔mysql主从复制插件使用教程** 更新日志:** 1、添加数据库一主多从功能。 2、创建主从前检测数据库是否开始二进制日志。 3、数据库备份是取消锁表,不再影响主库使用。 4、修复一些已知BUG。 插件说明:** ** 1、非重构版本插件支持Mysql5.5或以上数据库同步,重构版仅支持5.7和8版本。 2、本插件需要主从数据库版本一致。 3、本插件现只支持一主主从。 4、使用前请先在安全组放行对应的数据库端口。 5、使用插件前请先安装好数据库。 6、尝试修复主从时请务必仔细查看提示。 7、请保证主从两端面板版本在6.x方可正常使用 8、同步前请确定二进制日志是否已经开启。 9、数据库主从同步之后,任何操作切勿在从库操作(包含添加、删除数据库、表),否则会导致同步异常。 环境说明:** ** 主数据库:192.168.1.198 从数据库:192.168.1.199 一、配置主服务器:** ** 1、从库IP地址,这里输入从服务器的IP,如果在同一个机房建议使用内网IP。 2、从库端口,这里输入从服务器Mysql设定的端口默认为3306,如果有做修改请手动修改输入框的端口, 从库端口在设置主服务器时必须是已经可以访问的。 3、选择数据库,如果需要完全同步,请勾选全部即可 4、设置主服务器时,如果mysql为5.6或以上版本,mysql会自动重启一次(用于使新配置的参数生效) 5、配置完成后会生成一串秘钥,请复制好准备粘贴到从服务器。 二、配置从服务器** ** 1、主服务器IP,如果在同机房,建议输入主服务器的内网IP。 2、主服务器秘钥,将主服务器生成的秘钥粘贴进去,注意后面可能有 “=” 等于号。 三、主从同步需要的时间: 根据数据库大小和带宽(如果是公网同步)大小,配置时间将会有较大出入,如果服务已经在配置请不要 刷新窗口,如果有刷新,服务还会在后台处理,请静待配置完成即可。 * 四、修复主从:* ** 1、修复主从需要到主服务器操作。 2、修复前请备份好主服务器数据库和从服务器数据库以免数据丢失。 3、修复时请仔细阅读提示后再做修复。 * 五、删除主从复制:* ** 删除主从服务需要在主从两台服务器同时删除。 六、添加从服务器: 按照上面的方法做好主从后如果后面想添加从库,可以直接点击添加从服务器来配置,同步的数据库和前面配置好的是一致的不能修改。 七,获取Key: 如果同步过程中不小心关闭key窗口可以点击这个按钮获取key
-
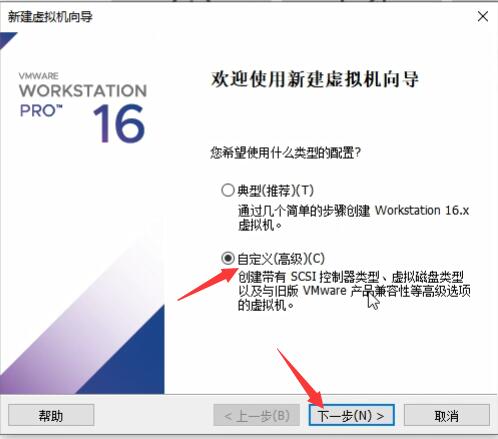
虚拟机安装CentOS8使用宝塔面板 **今天教大家如何下载并使用vmware workstation来安装centos系列的系统(其他Linux版本类似),并且安装宝塔面板 需要准备的有:** workstation 16pro虚拟机 vmware 官网,注意认准,不要进错了 https://www.vmware.com/cn/products/workstation-pro.html 如果你自己的电脑是windows系统的话,就下载windows版本的vmware workstation-pro安装 我这边已经下载并且安装好了,安装步骤就省了,一直下一步下一步就可以。 linux面板安装脚本的地址: https://www.bt.cn/bbs/thread-19376-1-1.html 下面是centos8的下载地址,其他版本的自行去centos官网下载,官网:centos.org #centos8.2的 minimal包地址 http://centos.nethub.com.hk/8.2.2004/isos/x86_64/CentOS-8.2.2004-x86_64-minimal.iso#centos8.3的 完整DVD包地址 http://centos.nethub.com.hk/8.3.2011/isos/x86_64/CentOS-8.3.2011-x86_64-dvd1.iso#镜像可能会随着更新centos官方下架,如不能下载请去centos官方的旧镜像站下载(地址也有变更的可能) https://wiki.centos.org/DownloadCentos 8官方已于2021年12月31日以后停止Centos 8支持、转至Centos 8 Stream项目支持 详细说明:https://www.bt.cn/bbs/thread-82931-1-1.html 因此Centos 8已经无法正常安装宝塔面板及其他插件 解决方法:请更换至Centos 7或者可根据上面链接的方法升级Centos 8至Centos 8 Stream系统 *Centos 7 官方支持至2024年7月30日 *Centos 8 Stream 官方支持至2024年5月31日 面板兼容系统列表有:Centos7.x > Debian10 > Ubuntu 20.04 > Cenots 8 stream > Ubuntu 18.04 > 其它系统 CentOS的镜像站 https://mirrors.aliyun.com/centos/?spm=a2c6h.13651104.0.0.271d12b22qI7nc https://www.centos.org/download/CentOS 8 stream和CentOS7的安装方法与教程的一样,没有太大差异。 下面开始: 创建一个新的虚拟机 选择linux,centos 8 x64,这里依然是暂时不选镜像,配置好后再选择 1、硬件配置的话还是根据自己测试的项目需求,以及自身电脑母鸡的配置来划分,适合自己就好,这里测试我用2h2g 2、网络选择桥接,注意Ip是否冲突;nat的话自行后期再研究 3、硬盘容量的话也是根据自己的项目情况来添加容量,不选择立即分配就不会直接分配那么多空间给虚拟机,用多少分多少 4、选择镜像后,第一次不需要按任何按键,直接启动就能进入iso镜像的安装界面了 启动虚拟机 5、解释一下当前界面的意思,首行 install centos linux 8字面意思,安装centos8;第二行test this media & install centos linux 8,检查镜像并且安装centos8,第三个一般不会用到,救援模式等在里面,系统崩溃的时候常用 6、安装-选第一项,之后会加载镜像到内存,然后一步步操作安装即可。 7、welcome to centos linux 8;字面意思,欢迎页面,这里设置安装时用的语言以及待会有安装后的语言选择;有中文选择,但是建议大家初学还是用英语,懂得都懂。中文在所有linux下都兼容不太好 8、这里就是选择安装磁盘的地方,一般默认就好了,除非你需要手动分区,这个进阶的时候再学。 10、设置网络,打开网络连接开关,选择configure配置静态ip地址,首先选上网卡开机自动启动并且自动连接,随后选择IPV4 SETTING,选择静态配置manual,然后选择add添加ip地址,这个ip地址因为我们选了桥接,所以跟咱们母鸡同段即可。就是咱们本地以太网这个ip地址同段,注意ip不要填写冲突了,如果其他同事的ip被你填了会出现arp 11、保存后退出,并且设置时区,这里直接点上海即可,北京时间就是上海,开启网络时间会自动同步。 12、保存后minimal包就没有其他需要设置得了,设置好后是这个状态,点下一步安装设置root密码即可。 点两下done,即可保存刚设置的密码,这个密码要记住,这是超级管理员的密码。黄色提示是密码策略提示,密码不安全,因为我设置了很简单。 13、那经过漫长的等待后,进度条满了, 点击reboot(重启)即可进入系统。 14、系统安装好后,我们要通过一个ssh的工具来连接咱们刚装好的系统。(当然虚拟机内可以操作,但是复制粘贴东西不方便,下面是装好系统开机后的界面) 15、打开bt.cn,下载宝塔终端,下载后在本地的电脑安装即可,安装完后打开终端,进行ssh连接(ssh连接时,ssh默认使用的是22端口,这个端口是可以修改的,这个后期自行学习)。用户名使用root,密码输入刚刚咱们安装时设置的root密码,ip填写咱们刚刚设置的ip 16、只要看到[root@localhost ~]# 这一行,就说明连接成功了 那么接下来咱们安装宝塔面板,打开bt.cn进入安装的页面,咱们安装的是centos8.2,所以选择上面这两个脚本中其中一个都行,这里建议使用下面的独立环境脚本 #试验性Centos/Ubuntu/Debian安装命令 独立运行环境(py3.7) 可能存在少量兼容性问题 不断优化中 curl -sSO http://download.bt.cn/install/install_panel.sh && bash install_panel.sh17、复制成功代码后,只要到终端上右键按一下,代码就出来了,直接回车进行安装,这里会提示一个东西,问你是否安装宝塔面板到/www这个目录,是的话就输入y,否的话就输入n,咱们继续安装。 18、这里需要注意,由于咱们面板是需要用到8888端口的,防火墙会默认添加并且放行8888端口。 19、那么提示这个,没有报错的时候,就是安装好了,这里会显示两个地址,一个外网一个内网地址,由于我们是虚拟机环境安装的,所以忽略外网地址,直接使用内网地址访问即可。复制那条链接到浏览器访问即可,建议使用chrome或者火狐,用户名和密码在下方的username和password中显示;复制是选取字段然后按一下右键 20、看到协议,就说明安装成功了,下面开启愉快的宝塔面板使用之旅吧。 21、ssh下的命令行也有脚本可以使用,这里面有25条设置供使用,面板无法操作或无法使用时也可以通过bt脚本进行重启或者修复面板。 教程到此结束,下面有操作全过程的视频录制;建议直接点进去该视频的网站观看,分辨率更高。没有麦,遇到有问题可以回头多看几遍。 https://www.bilibili.com/video/BV14V411h7AN/
-
/www/wwwroot/65gw.com/var/Widget/Base/Contents.php on line 858
https://www.bt.cn/bbs/data/attachment/forum/201901/21/145706w77en9gdxjieymxj.png" alt="宝塔面板MySQL主从复制插件使用教程" />宝塔面板MySQL主从复制插件使用教程
Warning: Undefined array key "string_value" in /www/wwwroot/65gw.com/var/Widget/Base/Contents.php on line 858
宝塔mysql主从复制插件使用教程** 更新日志:** 1、添加数据库一主多从功能。 2、创建主从前检测数据库是否开始二进制日志。 3、数据库备份是取消锁表,不再影响主库使用。 4、修复一些已知BUG。 插件说明:** ** 1、非重构版本插件支持Mysql5.5或以上数据库同步,重构版仅支持5.7和8版本。 2、本插件需要主从数据库版本一致。 3、本插件现只支持一主主从。 4、使用前请先在安全组放行对应的数据库端口。 5、使用插件前请先安装好数据库。 6、尝试修复主从时请务必仔细查看提示。 7、请保证主从两端面板版本在6.x方可正常使用 8、同步前请确定二进制日志是否已经开启。 9、数据库主从同步之后,任何操作切勿在从库操作(包含添加、删除数据库、表),否则会导致同步异常。 环境说明:** ** 主数据库:192.168.1.198 从数据库:192.168.1.199 一、配置主服务器:** ** 1、从库IP地址,这里输入从服务器的IP,如果在同一个机房建议使用内网IP。 2、从库端口,这里输入从服务器Mysql设定的端口默认为3306,如果有做修改请手动修改输入框的端口, 从库端口在设置主服务器时必须是已经可以访问的。 3、选择数据库,如果需要完全同步,请勾选全部即可 4、设置主服务器时,如果mysql为5.6或以上版本,mysql会自动重启一次(用于使新配置的参数生效) 5、配置完成后会生成一串秘钥,请复制好准备粘贴到从服务器。 二、配置从服务器** ** 1、主服务器IP,如果在同机房,建议输入主服务器的内网IP。 2、主服务器秘钥,将主服务器生成的秘钥粘贴进去,注意后面可能有 “=” 等于号。 三、主从同步需要的时间: 根据数据库大小和带宽(如果是公网同步)大小,配置时间将会有较大出入,如果服务已经在配置请不要 刷新窗口,如果有刷新,服务还会在后台处理,请静待配置完成即可。 * 四、修复主从:* ** 1、修复主从需要到主服务器操作。 2、修复前请备份好主服务器数据库和从服务器数据库以免数据丢失。 3、修复时请仔细阅读提示后再做修复。 * 五、删除主从复制:* ** 删除主从服务需要在主从两台服务器同时删除。 六、添加从服务器: 按照上面的方法做好主从后如果后面想添加从库,可以直接点击添加从服务器来配置,同步的数据库和前面配置好的是一致的不能修改。 七,获取Key: 如果同步过程中不小心关闭key窗口可以点击这个按钮获取key
-
/www/wwwroot/65gw.com/var/Widget/Base/Contents.php on line 858
https://www.bt.cn/bbs/data/attachment/forum/201803/07/162145b66nuco2w62iuuwz.png" alt="Linux服务器负载状态load average说明教程" />Linux服务器负载状态load average说明教程
Warning: Undefined array key "string_value" in /www/wwwroot/65gw.com/var/Widget/Base/Contents.php on line 858
宝塔的负载状态图表中百分比的含意: 50% 以下 - 此时服务器正以低负载状态运行 50 ~ 90% - 服务器负载正常,用户的请求可以及时得到服务器响应 90% ~ 100% - 表示服务器资源已耗尽,无法及时响应用户请求,需尽快排查项目是否运行异常,或增加服务器配置** 影响服务器负载的因素: 1、CPU使用率 2、线程数量 3、IO使用率 4、swap使用率 5、因宿主机负载过高导致资源分配不足如阿里云的突发性能机器,即使你看你上面4个数据正常都,但你的负载有时就是很高,就有可能是宿主机限制导致的* ** 下面我们以机动车道路来例举服务器在不同负载状态时的表现假设:CPU核心数 = 车道数量 内存 = 车道宽度 磁盘IO = 车道限速
-
/www/wwwroot/65gw.com/var/Widget/Base/Contents.php on line 858
https://www.bt.cn/bbs/data/attachment/forum/202005/29/101203edckw61wzqswzwvs.png" alt="宝塔面板防爆破功能使用教程" />宝塔面板防爆破功能使用教程
Warning: Undefined array key "string_value" in /www/wwwroot/65gw.com/var/Widget/Base/Contents.php on line 858
Windows面板QQ交流群:719166209 ** ** 解决什么问题: 1、实时监听服务器账号安全,当服务器被提权/创建用户等危险操作时,通过钉钉和邮件实时通知服务器管理者立即进行防护 2、 解决远程桌面被暴力破解的可能性 功能介绍: 1、安全日志 记录创建用户/修改用户/登录成功/登录失败等时间和IP,可查询某个时间段和某个特定事件 2、添加通知配置 如图:当服务器发生创建用户/登录服务器的操作时,程序实时邮件或者钉钉通知 3、添加拦截配置 如图:当检测到日志存在大量爆破服务器远程端口时,并且确认非本人操作时,可以通过此功能自动屏蔽IP,屏蔽IP后将无法连接服务器,包括面板 4、拦截记录 记录所有触发拦截条件的日志
-
轻松玩转企业级Docker技术 1.png 课程介绍 跟着大师的脚步,轻松玩转Docker企业级部署实战。课程内容分为多个阶段,逐步渐进的帮助同学们深入学习和理解Docker技术,课程内容包括了Docker体系架构,Docker使用案例,镜像实操,Docker部署SpringBoot项目等高级内容。 学习地址 百度:https://pan.baidu.com/s/15eIG0EZL8nA2mHkhZb4GZQ 天翼:https://cloud.189.cn/t/Mj2MVrnymiQj 阿里:https://www.aliyundrive.com/s/nWMkAT156J4 下载后请先检查文件完整性,如有问题请在评论区反馈
-
OpenNJet {card-default label="? 项目信息" /} ? 项目名称:OpenNJet ? 开发语言:C ⭐ Star数:1372 | ? Fork数:62 ? 开源协议:MulanPSL-2.0 ? 项目地址:https://gitee.com/njet-rd/njet {/card-default} 项目介绍 OpenNJet 实现了NGINX 云原生功能增强、安全加固和代码重构,利用动态加载机制可以实现不同的产品形态,如Web服务器、流媒体服务器、负载均衡、代理(Proxy)、应用中间件、API网关、消息队列等产品形态等等。 项目详情 OpenNJet OpenNJet 应用引擎是高性能、轻量级的WEB应用与代理程序。作为云原生服务网格的数据平面,NJet具备动态配置加载、主动式健康检测、集群高可用、声明式API等多种强大功能。通过CoPliot副驾驶服务框架,在隔离控制面和数据面的情况下实现了高可扩展性。NJet应用引擎助力企业实现云原生技术的平滑升级并大幅降低IT运营成本。 项目![OpenNJet 图片1 OpenNJet 是由开放原子开源基金会(OpenAtom Foundation)孵化及运营的开源项目! 项目![OpenNJet 图片3 独特优势 ✨高性能:NJet性能是CNCF推荐Envoy的三倍。 ✨功能多:内置HTTP3、故障注入、遥测、配置动态加载、服务发现等功能 ✨强安全:集成Web应用防火墙、原生支撑国密/ RSA加密解密算法 ✨可扩展:强大的插件框架能力支撑第三方应用开发 ✨可编程:支持LUA、Python可编程控制脚本 ✨易管理:提供完善的API接口,内置多主集群和高可用性能力 更多功能特性 -> 查看 技术架构 项目![OpenNJet 图片5 路线图 功能规划 迅速开始 我们提供了几种迅速利用的方法: 二进制安装 发行版安装 源码安装 docker镜像启动 镜像构建 如果大家想制作OpenNJet镜像,可使用如下方法: 下载njet_main源码,执行如下命令: cd njet_main #导入环境变量 export NJET_REPOSITORY="tmlake/njet" export NJET_TAG="latest" #构建镜像 docker build --build-arg NJet_VERSION=$NJET_TAG --build-arg GIT_COMMIT=$(git rev-parse HEAD) --network host --target ubuntu-njet -f ./build/docker/Dockerfile_njet -t $NJET_REPOSITORY:$NJET_TAG ./更多详情查看 社区文档 获取更多的信息和使用说明,可以从 文档 开启OpenNJet的世界! 快速上手 编码规范&新手指引 使用手册 开发指南 参与贡献 如果您对我们的项目十分感兴趣,请查看 贡献指南 了解更多贡献的流程,当然,我们也十分欢迎您通过Issue的方式帮助修正我们的贡献流程。 社区交流 技术交流面对面:探讨和分享对 NJet 的建议、使用心得、发展方向等 QQ群号:607280080 项目 # ## Resources- [Recon with Me !!!](https://dhiyaneshgeek.github.io/bug/bounty/2020/02/06/recon-with-me/) # License`subfinder` is made with ? by the [projectdiscovery](https://projectdiscovery.io) team. Community contributions have made the project what it is. See the **[THANKS.md](https://github.com/projectdiscovery/subfinder/blob/main/THANKS.md)** file for more details.Read the usage disclaimer at [DISCLAIMER.md](https://github.com/projectdiscovery/subfinder/blob/main/DISCLAIMER.md) and [contact us](mailto:contact@projectdiscovery.io) for any API removal. {card-default label="? 工具信息" /} ? 项目地址:[https://github.com/projectdiscovery/subfinder](https://github.com/projectdiscovery/subfinder) ⭐ Star数:14394 ? 开发语言:Go ? 项目描述:快速被动子域枚举工具。 {/card-default}{cloud type="default" title="网盘下载" url="https://github.com/projectdiscovery/subfinder/archive/refs/heads/dev.zip"} {cloud type="default" title="网盘下载" url="https://github.com/projectdiscovery/subfinder"}总的来说,**subfinder**是一个功能比较实用的开源工具,适合日常工作和学习使用。如果你正在寻找一款相关工具,不妨下载试试。使用前建议仔细阅读项目文档。
-
Nginx+Tomcat企业级服务器高可用 Nginx+Tomcat企业级服务器高可用 图片3 课程介绍 本套是主要针对企业级项目的几大维度解决技术方案之一。通过讲解Nginx完成对Tomcat服务器高可用、高并发等特性,以通俗的语言、深入浅出让你掌握时下最流行中间件技术。 课程涵盖技术栈:Tomcat、Nginx、Linux、Docker等。学完本套,将会掌握企业级Nginx集成Tomcat解决高可用、高并发等解决方案。 学习地址 百度:https://pan.baidu.com/s/1E6BjbiHsPMCtdkpwPeu84Q 天翼:https://cloud.189.cn/t/yEjQ7jiMBJB3(访问码:ghp0) 阿里:https://www.aliyundrive.com/s/3i5bWUptunT 夸克:https://pan.quark.cn/s/041970b95b1e 下载后请先检查文件完整性,如有问题请在评论区反馈
-
阿里云服务器快速搭建使用 阿里云服务器快速搭建使用 图片1 教程介绍 还在为简历上的项目一个都没有上线而发愁吗?手把手教你在阿里云服务器的Linux系统中搭建JavaWeb环境。 学习地址 百度:https://pan.baidu.com/s/1yS_t7d2E2ZXv-6wNuhNvWw 天翼:https://cloud.189.cn/t/FvyuEzIz6Vze 微云:https://share.weiyun.com/cvTLZhfU UC:https://www.yun.cn/s/44ef4bd46d344063a9312f2d9d521ddd 文件信息 MD5: 5572952DBD6A7021720FD3412703843F SHA1: A5398FA1A866C080A87B682C57AD21DE9601E3E9 CRC32: 2681116C 下载后请先检查文件完整性,如有问题请在评论区反馈
-
大话AlibabaCloud全家桶+Docker 大话AlibabaCloud全家桶+Docker 图片1 课程介绍 AlibabaCloud 全家桶和 Docker 课程需要一定的计算机知识和基础,但对于想要深入了解云计算和容器化技术的人来说,这是一门非常有用的课程。 首先,学习 AlibabaCloud 全家桶可以帮助我们了解阿里云提供的各种云服务,包括云服务器、云数据库、云存储等等。在实际应用中,我们可以根据业务需求选择合适的云服务,从而快速搭建基础架构。 通过课程学习可以让我们深入了解容器化技术,学习如何使用 Docker 快速构建、部署和运行应用程序。通过使用 Docker,我们可以避免由于环境不同而导致的部署问题,同时还能够提高应用程序的可移植性。通过学习 AlibabaCloud 全家桶和 Docker 课程,让我们对云计算和容器化技术有了更深入的了解,并且学会了如何使用阿里云和 Docker 来快速构建、部署和运行应用程序。这对于日后的工作和学习都非常有帮助。 学习地址 百度:https://pan.baidu.com/s/1myF6dcdSH06kFx3rvjDMZg?pwd=x9ed 天翼:https://cloud.189.cn/web/share?code=Qrme2ymiq2em(访问码:lwd0) 阿里:https://www.aliyundrive.com/s/gfWaHMMK2yH 夸克:https://pan.quark.cn/s/f734741bb9cd 下载后请先检查文件完整性,如有问题请在评论区反馈
-
Wing FTP Server (FTP服务器)v8.2.3企业版 软件介绍 Wing FTP Server是一款专业的跨平台FTP服务器软件, 支持可伸缩的处理器架构并采用异步IO处理, 所以在速度和效率方面领先于其他同类产品. 当然他还非常稳定可靠, 在高负载的情况下也能持续地正常运行, 非常适合企业的文件传输. 除了基本功能外, 他还提供一个基于Web的管理端和客户端, 何时何地都能管理你的服务器. 它还支持可编程的事件, 计划任务, Lua脚本扩展, 虚拟文件夹, 上传下载比率分配, 磁盘容量分配, ODBC/Mysql存储账户, 多国语言等特性。 软件Wing FTP Server (FTP服务器)v8.2.3 图片2 新版变化 Wing FTP Server History https://www.wftpserver.com/serverhistory.htm Wing FTP Server各个版本的比较 https://www.wftpserver.com/zh/wftpserver.htm 在线演示服务器,快速了解web管理端和web客户端 Web管理端: http://demo.wftpserver.com:5466/ 用户名和密码: demo-admin Web客户端: http://demo.wftpserver.com/ 用户名和密码: demo FTP客户端: demo.wftpserver.com 用户名和密码: demo FTP端口: 21 FTPS端口: 990 SFTP端口: 2222 ⬇️ 下载地址 下载后请先检查文件完整性,如有问题请在评论区反馈
-
2020全新运维安全深入学习 2020全新运维安全深入学习 图片1 教程介绍 https协议原理解析,防火墙详解,VPN详解,运维安全详解。学完掌握知识点:https配置以及应用,Iptables防火墙的策略配置应用,企业级VPN隧道的搭建与应用,运维安全注意事项。 学习地址 百度:https://pan.baidu.com/s/1AjQRCSFEICajrUxttsWcxg 天翼:https://cloud.189.cn/t/AVzEjiaIrIBj 微云:https://share.weiyun.com/UgateSbh UC:https://www.yun.cn/s/077271bd03b24836bbc525d760788e05 文件信息 文件大小: 2104070724 字节 MD5: 9960410C8EE44C8805F0E28D3C0B958C SHA1: 1734853DA4A9D5A71D92EC6A049C1CD8026850F2 CRC32: A042541E 下载后请先检查文件完整性,如有问题请在评论区反馈


Warning: Undefined array key "string_value" in /www/wwwroot/65gw.com/var/Widget/Base/Contents.php on line 858
Warning: Undefined array key "string_value" in /www/wwwroot/65gw.com/var/Widget/Base/Contents.php on line 858
 /www/wwwroot/65gw.com/var/Widget/Base/Contents.php on line 858
Warning: Undefined array key "string_value" in /www/wwwroot/65gw.com/var/Widget/Base/Contents.php on line 858
Warning: Undefined array key "string_value" in /www/wwwroot/65gw.com/var/Widget/Base/Contents.php on line 858
Warning: Undefined array key "string_value" in /www/wwwroot/65gw.com/var/Widget/Base/Contents.php on line 858
Warning: Undefined array key "string_value" in /www/wwwroot/65gw.com/var/Widget/Base/Contents.php on line 858
Warning: Undefined array key "string_value" in /www/wwwroot/65gw.com/var/Widget/Base/Contents.php on line 858
Warning: Undefined array key "string_value" in /www/wwwroot/65gw.com/var/Widget/Base/Contents.php on line 858
Warning: Undefined array key "string_value" in /www/wwwroot/65gw.com/var/Widget/Base/Contents.php on line 858
Warning: Undefined array key "string_value" in /www/wwwroot/65gw.com/var/Widget/Base/Contents.php on line 858
Warning: Undefined array key "string_value" in /www/wwwroot/65gw.com/var/Widget/Base/Contents.php on line 858
Warning: Undefined array key "string_value" in /www/wwwroot/65gw.com/var/Widget/Base/Contents.php on line 858